Stand: Montag, 16. November 2026
Kurz gesagt
Stand: Montag, 16. November 2026
- Rechner fragt nach einem Schlüssel: Setzen Sie nichts zurück und installieren Sie nichts neu, sondern suchen Sie zuerst den Schlüssel (Fachwort: BitLocker-Wiederherstellung). So finden Sie ihn ↓
- Mails hingen: Microsoft 365 war vom Abend des 12. bis zum Abend des 13. November 2026 weltweit gestört, für einzelne Kunden bis zum Morgen des 14. November. Laut Microsoft war es kein Angriff. Was passiert ist ↓
- Zwei getrennte Ereignisse: Der Microsoft-365-Ausfall vom November 2026 und die PHP-Sicherheitslücke vom 21. Oktober 2026 sind zwei getrennte Ereignisse mit eigenen Ursachen; ein Zusammenhang ist nicht belegt (Fachwort der Lücke: PHP2Shell). Zur PHP-Lücke ↓
- Die Schlüsselfrage: Wenn genau ein Teil ausfällt, kommen Sie dann noch an Ihren Schlüssel? Wer das vorher geklärt hat, bleibt ruhig, wenn ein Ausfall zum schnellen Handeln drängt. Die Antwort liegt meist in der Mitte zwischen „alles bei einem Anbieter“ und „alles bei mir selbst“. Auf welcher Stufe stehen Sie? ↓
Wo möchten Sie hin?
- Ihr Rechner fragt nach einem langen Schlüssel? Erst nichts zurücksetzen. → Was Sie tun können
- Ihre Mails hingen? Die Störung lag bei Microsoft, nicht bei Ihnen. → Was passiert ist
- Sie möchten vorsorgen? → Auf welcher Stufe stehen Sie?
- Sie haben eine Website und suchen Hilfe zur PHP-Lücke vom Oktober? → Direkt zur Anleitung (Fachwort: PHP2Shell)
Am Freitag, 13. November 2026, vormittags klingelt mein Telefon. Ein Mann, hörbar aufgewühlt: Er hat seinen Rechner neu gestartet, seine Frau ihren auch. Jetzt zeigen beide keinen Schreibtisch mehr, sondern einen blauen Bildschirm, der einen langen Zahlenschlüssel verlangt. Den hat er nicht zur Hand. Sein Plan: alles neu aufsetzen, damit es wieder läuft.
Mein Rat war das Gegenteil. Dieser Bildschirm ist eine Schutzfunktion von Windows. Sie meldet sich, wenn sich beim Start etwas anders anfühlt als sonst, etwa nach einem Update. Was es bei diesem Anrufer war, weiß ich nicht. Sicher ist nur: Wer jetzt neu aufsetzt, löscht, was er retten will. Microsoft schreibt selbst, dass ein Zurücksetzen ohne Schlüssel alle Dateien entfernt.
Hinter diesem Anruf steht eine Frage, die sich jeder stellen kann. Ich nenne sie die Schlüsselfrage: Wenn genau ein Teil ausfällt, komme ich dann noch an meinen Schlüssel?
Erst die Füße hoch
Also: Rechner zur Seite. Einen Tee kochen, die Füße hochlegen, für zehn Minuten die Sonne ins Gesicht scheinen lassen. Und dem eigenen Körper sagen, was gerade stimmt: Es brennt nicht. Der Schlüsselbildschirm selbst löscht nichts. In meiner Fachwerkstatt sehe ich: Gefährlich wird es meist erst durch den hastigen Rettungsversuch, denn Neuaufsetzen oder Zurücksetzen löscht die Daten endgültig.
Erst mal nichts tun heißt nicht: nie etwas tun. Es heißt: erst verstehen, dann handeln.
Erste Hilfe in drei Sätzen
Nichts zurücksetzen, nichts neu installieren. Bildschirm mit der Schlüssel-ID fotografieren und den Schlüssel von einem anderen Gerät aus suchen. Nirgends zu finden? Anrufen, bevor Sie etwas löschen: 0711 / 35 88 55 8. Ausführlich ↓
Was ist beim Microsoft-365-Ausfall im November 2026 passiert?
Am Donnerstag, 12. November 2026, kurz nach 17 Uhr deutscher Zeit fiel Microsoft 365 weltweit aus, vor allem die Mail (Fachwörter: Exchange Online, Microsoft Teams). Laut Microsoft war es kein Angriff. Am Abend des 13. November war die Störung behoben, für die letzten Kunden am Morgen danach. Ich nutze Microsoft 365 selbst und war genauso betroffen wie meine Kunden. Fehlt Ihnen eine Mail aus diesen Tagen: Rat in den Fragen ↓.
Ich nenne diese Tage für mich eine digitale Pandemie, mit Fragezeichen, denn niemand wird krank. Aber es traf viele gleichzeitig, und eines überträgt sich wirklich, von Mensch zu Mensch: Unruhe. Besonnenheit zum Glück auch.
Meine Einordnung · Ab hier erzähle ich, wie ich diese Tage erlebt habe und was ich daraus lese.
Warum drängt ein Ausfall zu schnellem Handeln?
Am selben Vormittag stand ich selbst vor einer verschlossenen Tür. Ich wollte bei dem Anbieter, bei dem meine Domains liegen, eine Einstellung ändern. Aber der Bestätigungscode kommt per Mail, und meine Mail hing im Microsoft-Ausfall. Jede Sicherung für sich ist vernünftig. Zusammen lag der Schlüssel im Haus, das gerade abgeschlossen war. Mein erster Gedanke: irgendwo einen anderen Weg erzwingen. Ich habe es gelassen und gewartet.
Klemmt die Tür zum eigenen Konto, kommt kein Code, und der Schlüssel, der darin liegt, bleibt drinnen. Vor so einer Tür will man irgendetwas tun, und schnell gerät man zwischen die Maschinenräder: neu aufsetzen, zurücksetzen, den Schutz abschalten, dem ersten „Helfer“ glauben, der Rettung verspricht. Jeder dieser Griffe kostet etwas: die Daten, den Schutz oder die Sicherheit vor Betrügern. Ob beim Anrufer der Ausfall mitspielte, weiß ich nicht; der Druck war derselbe.
Was lässt das Schweigen erahnen?
Microsoft meldete laufend, was ausfiel; nur auf die wichtigste Frage gab es einen Tag lang keine Antwort: Warum? Dieses eine fehlende Wort meine ich mit Schweigen, und in so eine Lücke rennt der Kopf genauso hastig wie die Hand zum Knopf „Zurücksetzen“. Am Abend des 13. November kam eine erste Antwort, erstaunlich gewöhnlich: ein Problem bei einem früheren Ausbau der eigenen Netzkapazität.
Die Schweigeglocke von Tschernobyl
Ein Mailausfall ist kein Reaktorunglück, und Microsoft hat nicht geschwiegen, sondern gesucht. Mich beschäftigt an Tschernobyl nur eine Frage: Was geschieht mit Menschen, wenn die Erklärung ausbleibt?
In der Nacht zum 26. April 1986 explodiert in Tschernobyl ein Reaktor. Danach liegt eine Schweigeglocke über dem Unglück. Die Welt erfährt davon, weil am Morgen des 28. April in Schweden die Strahlenmessgeräte eines Kraftwerks anschlagen. Als Schweden nachfragt, streitet die Sowjetregierung zunächst ab. Am Abend, fast drei Tage nach der Explosion, kommt im sowjetischen Fernsehen eine Meldung von 20 Sekunden. Die Maifeiern finden statt. In der DDR, ebenfalls spät informiert, ließen die Menschen auf eigene Faust Frischmilch und Salat weg. Wo niemand erklärt, erklärt sich jeder selbst etwas.
Tschernobyl lehrt zweierlei, weil beides damals fehlte: dass die Verantwortlichen offen sagen, was sie wissen und was nicht, und dass die Wartenden die Frage offen halten, statt die Lücke mit dem Schlimmsten zu füllen. Das Erste schulden die, die Verantwortung tragen. Das Zweite kann jeder üben, auch am Küchentisch vor einem blauen Bildschirm.
Das Schiff neigt sich
Stellen Sie sich ein Schiff vor, das Schlagseite bekommt. Man kann sich an der Reling festklammern und hoffen, dass alles bleibt, wie es war. Man kann mit der Menge auf die andere Seite rennen, weil alle rennen; das ist der Aktionismus vor der verschlossenen Tür. Oder man geht ruhig auf die Stelle, die gerade noch waagerecht ist, und schaut von dort, was zu tun ist. Diese Stelle nenne ich Besonnenheit. Und dann kommt die Frage, die ich mir in diesen Tagen selbst gestellt habe: Wo stehe ich?
Was heißt digitale Souveränität für eine kleine Firma?
Digitale Souveränität heißt für eine kleine Firma, Wahlmöglichkeiten zu behalten: für Mail, Anmeldung und Daten einen zweiten Weg zu haben, wenn ein Anbieter ausfällt. Ein Ausfall trifft so viele auf einmal, weil viele auf dieselben wenigen Anbieter bauen.

Beide Enden sind zerbrechlich: Links steht mit einem Anbieter alles still, rechts hängt alles an mir allein. Die waagerechte Stelle vom Schiff liegt in der grünen Mitte, und ich denke dabei an einen Körper: Jedes Organ arbeitet für sich, alle sind verbunden, keines hält alles fest. In der IT heißt das: mehrere Dienste, gern aus der Region, die miteinander sprechen, so wie jede Mail jede andere erreicht (Fachwort: föderierte IT).
Auf welcher Stufe stehen Sie heute? Das ist die Schlüsselfrage, auf Ihr eigenes Büro angewendet. Oft ist schon der Schritt von Stufe 1 auf Stufe 2 groß: ein zweiter Anmeldeweg und der Schlüssel auf Papier. Den Ersatzschlüssel legt man nicht ins selbe Haus, sondern zum Nachbarn.
Ich selbst stand an diesem Freitag näher an Stufe 1, als mir lieb war. Den Schritt auf Stufe 2 gehe ich jetzt.
Und als die Mails hingen, klingelte mein Telefon weiter. Der Mann vom Freitag hat mich nicht per Mail erreicht, sondern einfach angerufen. Auch das ist ein zweiter Weg, und der älteste.
Was kann ich jetzt in Ruhe tun?
Zurück aufs Deck.
Mein Rechner fragt nach einem langen Schlüssel: Was tun?
- Bildschirm fotografieren, vor allem die Schlüssel-ID.
- Schlüssel von einem anderen Gerät aus suchen: meist im eigenen Microsoft-Konto unter account.microsoft.com/devices/recoverykey, sonst auf einem Ausdruck oder USB-Stick von damals. Bei Geräten von Arbeitgeber oder Schule hat ihn meist die IT-Abteilung.
- Anmeldecode kommt nicht an? Dann warten Sie lieber, als neu aufzusetzen. Der Schlüssel läuft nicht weg.
- Rechner läuft noch: Schlüssel heute heraussuchen, ausdrucken und getrennt vom Rechner aufbewahren.
Anmeldecodes: ein zweiter Weg
Schauen Sie bei Ihren wichtigsten Konten nach, ob der Bestätigungscode nur per Mail kommt. Bietet der Anbieter einen zweiten Weg an, etwa eine App, eine SMS oder ausgedruckte Ersatzcodes, richten Sie ihn jetzt ein, solange alles läuft (Fachwort: zweiter Faktor).
Das Rettungsboot prüfen
Eine Sicherung, die nie zurückgespielt wurde, ist ein Rettungsboot, das nie zu Wasser gelassen wurde. Holen Sie in den nächsten Tagen eine einzelne Datei aus Ihrer Sicherung zurück. Dann wissen Sie, dass das Boot schwimmt.
Was nicht nötig ist
- Neu installieren oder zurücksetzen, solange der Schlüssel nicht gefunden ist. Das kostet die Daten.
- Den Schutz abschalten, etwa die Verschlüsselung oder den Anmeldecode, damit es beim nächsten Mal schneller geht. Dann fehlt er, wenn er gebraucht wird.
- Fremden „Helfern“ glauben. Wer wegen eines Ausfalls anruft oder schreibt und Zugang zu Ihrem Rechner oder Konto will, ist kein Helfer. Klicken Sie nicht und geben Sie nichts heraus.
Hat sich der ruhige Rat schon einmal bewährt?
Ja, drei Wochen vorher, bei einem ganz anderen Ereignis: der PHP-Lücke vom 21. Oktober. Ich habe hier geraten, erst zu sichern, dann in Ruhe zu aktualisieren und die Verwaltung von Firewalls und NAS aus dem Internet zu nehmen. Eingebrochen wurde vor allem dort, wo solche Verwaltungen offen im Netz standen; ein Angriff auf gewöhnlich eingerichtete Websites ist bis zum Stichtag nicht belegt. Was ich oben über offene Worte schreibe, gilt auch für mich: Bis zum 26. Oktober stand hier „Bestätigte Opfer: 0“. Das war ab diesem Tag überholt, und ich habe es zu spät berichtigt. Die ganze Geschichte im Anhang ↓
Die Schlüsselfrage für die nächsten Tage
Ein Ausfall nimmt Ihnen den Weg, nicht die Daten; die kostet meist erst die Hast. Nehmen Sie sich darum zehn Minuten für die Schlüsselfrage, am besten jetzt, solange alles läuft: Wenn genau ein Teil ausfällt, komme ich dann noch an meinen Schlüssel?
Steht Ihr Rechner gerade vor dem Schlüsselbildschirm? Setzen Sie nichts zurück und rufen Sie mich an. Ob der Mann vom Freitag seinen Schlüssel gefunden hat, weiß ich nicht; ich sage Ihnen dasselbe wie ihm: erst mal nichts löschen. Dann gehe ich mit Ihnen durch, wo der Schlüssel noch liegen kann. Die erste Einschätzung am Telefon kostet nichts, und entscheiden müssen Sie nichts sofort.
Klackert die Festplatte oder wird sie nicht mehr erkannt? Dann ist es ein Fall für meine Fachwerkstatt für Datenrettung.
Sie rufen an, ich gehe ran.
Begleiten Sie selbst andere oder bauen Sie an der Mitte, als IT-Betreuer, Kanzlei, Praxis oder mit einem Rechenzentrum in der Region? Geben Sie die Erste Hilfe gern weiter. Und wenn Sie in dieselbe Richtung schauen wie ich: Lassen Sie uns reden. Die Mitte baut niemand allein.
Und bis dahin: Tee kochen, Füße hoch. Die Tür bleibt eine Weile zu, aber sie verschwindet nicht.
Anhang für Website-Betreiber · Ab hier geht es um die PHP-Lücke vom Oktober, ein Ereignis drei Wochen vor dem Microsoft-Ausfall. Wer keine Website, keinen Shop und kein NAS betreibt, ist oben fertig. Die häufigen Fragen zum Schlüsselbildschirm stehen ganz unten.
Die PHP-Lücke vom Oktober: Was ist daraus geworden?
Der Microsoft-365-Ausfall vom November 2026 und die PHP-Sicherheitslücke vom 21. Oktober 2026 sind zwei getrennte Ereignisse mit eigenen Ursachen; ein Zusammenhang ist nicht belegt (Fachwort der Lücke: PHP2Shell, Kennungen CVE-2026-109618 und CVE-2026-109619).
Am 21. Oktober 2026 gingen viele Websites vom Netz, und ich habe hier geraten: erst sichern, dann in Ruhe aktualisieren, die Website nicht abschalten, aber Verwaltungsoberflächen von Firewalls und NAS aus dem Internet nehmen. Bis zum 16. November, dem Stichtag dieser Seite, hat sich gezeigt: Beides war nötig. Seit dem 26. Oktober führt die US-Cyberbehörde CISA die Lücke als tatsächlich ausgenutzt. Eingebrochen wurde vor allem dort, wo die Verwaltung einer Firewall aus dem Internet erreichbar war: Palo Alto Networks bestätigte Ende Oktober solche Angriffe, Check Point beschreibt zwei Wellen gegen einige Dutzend seiner Geräte ohne Update, in wenigen Fällen mit gelöschten Daten. Für WordPress-Seiten kannte die Sicherheitsfirma Wordfence am 28. Oktober keine Übernahme. Eine Gesamtzahl der Opfer nennt niemand.
Auch hier lag der Aktionismus nahe: ganze Auftritte abschalten, hektisch umbauen. Für Websites beim Hoster, die in Ruhe aktualisiert wurden, ist bis zum Stichtag kein Einbruch über diese Lücke belegt. Besonnen heißt aber nicht sorglos. Wer noch nicht aktualisiert hat, holt es nach; wer eine Firewall oder ein NAS mit Weboberfläche betreibt, nimmt die Verwaltung aus dem Internet und spielt das Update des Herstellers ein. Wie das geht, steht im Nachschlagewerk direkt darunter.
Zur vollständigen Hilfe für Website-Betreiber ↓
Nachschlagewerk: Hilfe zur PHP-Lücke für Website-Betreiber
Hilfe zur PHP-Lücke vom 21. Oktober 2026 (Fachwort: PHP2Shell), erzählt bis zum Stichtag 16. November 2026. Die Hoster-Tabelle zeigt den Stand vom 26. Oktober.
⚠️ Sie betreiben eine Website, einen Shop oder ein NAS? Die ersten 10 Minuten
Warum jetzt? Seit dem 21. Oktober sind die Lücke und ihre Reparatur öffentlich bekannt, seit dem 26. Oktober wird sie nachweislich ausgenutzt. Wer das Update noch nicht eingespielt hat, holt es nach: in Ruhe, aber bald. Mehr dazu ↓
Bis wann? Hosting-Kunden: gleich, falls noch nicht geschehen. Eigene Server, Firewalls und NAS: sofort. Eingebrochen wurde vor allem dort, wo die Verwaltungsoberfläche eines Geräts aus dem Internet erreichbar war (mehr dazu).
✓ Das sollten Sie heute noch tun
- Sicherung ziehen, bevor Sie etwas ändern: Dateien und Datenbank. Einmal auf „Backup jetzt“ im Hosting-Panel reicht; das ist Ihr Rückweg, falls das Update etwas kaputt macht.
- PHP-Version prüfen und auf den neuesten Stand bringen: sicher sind 8.5.12, 8.4.27, 8.3.36 oder 8.2.35. Bei den meisten Hostern geht das mit zwei Klicks im Kundenbereich (Anleitung unten). Die Version wählen Sie selbst; die Schutzeinstellungen am Server setzt nur der Hoster.
- Firewall, NAS oder Router mit Weboberfläche: die Verwaltungsoberfläche aus dem Internet nehmen und das Update des Herstellers einspielen. Genau dort wurde seit Ende Oktober eingebrochen. (Ihr Gerät in der Übersicht)
- Ihren Hoster oder Ihre Agentur fragen, ob der Server schon gepatcht ist, also das Sicherheitsupdate eingespielt hat. Dafür gibt es unten eine fertige Textvorlage.
- Nach dem Update durchklicken: Startseite, Kontaktformular, Shop-Kasse, Login.
- Meine Empfehlung: die Website update-frei machen. Sie besteht dann aus fertigen Seiten, die nicht bei jedem Besuch neu gebaut werden, und braucht keine Sicherheitsupdates mehr. So läuft diese Lücke ins Leere, und die nächste PHP-Lücke auch. Dringend ist das, wenn Ihr Hoster keine Nachbesserung für Ihre Version hat oder Sie einen eigenen Server betreiben; sinnvoll ist es für fast jede Visitenkarten-Seite. Was das heißt und wie es geht ↓
- Wenn Sie nicht weiterkommen: Hoster oder Agentur sind die richtigen Ansprechpartner, die Frage ist dort Alltag. Meine Bestandskunden erreichen mich am Telefon und per Mail.
✗ Auf keinen Fall
- Abwarten, „weil die Seite ja nur klein ist“. Die Angriffe laufen automatisch gegen alles, was im Internet steht.
- Nur WordPress, Plugins oder den Shop aktualisieren. Die Lücke steckt in PHP selbst, also unter der Website. Das Anwendungs-Update allein hilft nicht.
- Auf eine alte PHP-Version zurückschalten, weil ein Plugin meckert. Für alles unter 8.2 gibt es vom PHP-Projekt kein fertiges Update, nur Nachbesserungen einzelner Hoster; wer keine bekommt, muss hoch auf 8.2 oder neuer.
- Bei Verdacht auf Einbruch selbst aufräumen oder neu aufsetzen, bevor die Spuren gesichert sind. Was dann zu tun ist, steht unten.
Ist meine Website betroffen? Ihr Fall auf einen Blick
Suchen Sie, was auf Sie zutrifft; daneben steht, was Sie tun. Die Ampel ist meine Einschätzung, Stand siehe oben.
| Ihr Fall | Ihre Lösung |
|---|---|
| NAS, Firewall oder Router mit Weboberfläche: QNAP, Synology, pfSense, OPNsense, Palo Alto, Check Point und andere Geräte mit eingebautem PHP | Rot, solange die Oberfläche im Internet steht; Grün, sobald sie nur noch im eigenen Netz oder per VPN erreichbar ist und das Hersteller-Update eingespielt ist. Genau hier wurde eingebrochen. Ein Update des Servers patcht das eingebaute PHP dieser Geräte nicht mit. Prüfen Sie, ob die Verwaltungsoberfläche aus dem Internet erreichbar ist, und schalten Sie das ab. Das Update für Ihr Gerät finden Sie auf der Seite des Herstellers. |
| Baukasten-Website bei Jimdo, Wix, Squarespace, IONOS MyWebsite, Shopify oder Ähnlichem | Grün Der Anbieter betreibt die Technik und muss selbst patchen. Sie können nichts einstellen. Schauen Sie auf die Statusseite des Anbieters; bei Stillschweigen nachfragen (Textvorlage). |
| WordPress, TYPO3, Joomla, Shop auf einem Hosting-Paket (IONOS, Strato, All-Inkl, Hetzner, Mittwald, Hosteurope, netcup und andere) | Gelb Grün, sobald die Versionsanzeige im Kundenmenü stimmt; Rot nur, wenn dort noch 8.1 oder älter steht und der Hoster keine Nachbesserung dafür meldet. Der Hoster liefert die neuen Versionen, Sie wählen sie aus: im Kundenbereich unter „PHP-Version“ auf 8.5.12, 8.4.27, 8.3.36 oder 8.2.35. Fehlt die Nummer dort noch: Hoster fragen und die Übergangsmaßnahmen nutzen. Wer gepatcht hat, zeigt die Hoster-Tabelle. |
| Eigener Server oder vServer, also ein gemieteter Server, den Sie oder Ihre Agentur selbst verwalten (mit Plesk, cPanel, Docker oder von Hand eingerichtet) | Rot bis gepatcht. Sie oder Ihre Agentur müssen selbst updaten: PHP-Pakete erneuern, PHP neu starten, Version prüfen. Die Pakete sind da: Plesk liefert 8.2 bis 8.5, cPanel über CloudLinux alle Versionen von 5.2 bis 8.5. Ohne Admin an der Hand hat der Hoster des Servers meist einen Notdienst; Plesk und cPanel haben Anleitungen. Einzelheiten unten unter Für Agenturen und Administratoren. Seit Ende Oktober verketten Angreifer die Lücke mit einer Lücke im Linux-Kern; spielen Sie deshalb auch die Updates des Betriebssystems ein, nicht nur PHP. |
| Reine HTML-Seite ohne PHP, zum Beispiel diese hier | Grün Nicht betroffen. Prüfen Sie trotzdem, ob im selben Hosting-Paket noch ein altes PHP herumliegt, etwa ein vergessenes WordPress. |
| Website bei einer Agentur, Sie wissen nicht, was dahinter läuft | Gelb (Rot, wenn Kundendaten auf der Seite liegen.) Heute die Textvorlage an die Agentur schicken und um Rückmeldung innerhalb eines Tages bitten; die Frage ist dort Alltag. |
Schritt für Schritt: PHP-Version beim Hoster umstellen
- Sicherung anstoßen. Im Kundenbereich „Backup“ oder „Sicherung“ suchen, einmal „jetzt sichern“ klicken; bei WordPress zusätzlich das Backup-Plugin, falls vorhanden.
- PHP-Version finden. Je nach Hoster heißt der Punkt „PHP-Version“, „PHP-Einstellungen“ oder „Webspace-Einstellungen“. Bei IONOS: Hosting → PHP-Version; bei Strato: Datenbanken und Webspace → PHP-Version; bei All-Inkl: KAS → Domain → PHP-Version. Bei Plesk: Websites & Domains → PHP-Einstellungen.
- Die genaue Nummer lesen. Entscheidend ist die dritte Zahl: 8.3.36 ist das offizielle Update, 8.3.35 nicht. Zeigt das Panel nur „8.3“, hilft bei WordPress der Blick unter Werkzeuge → Website-Zustand → Bericht → Server, sonst der Hoster. Fallstrick: Hoster liefern die Nachbesserung oft unter der alten Nummer (cPanel-PHP 8.4 zeigt „8.4.26“ und ist gepatcht); dann zählt die Meldung des Hosters, erst fragen, dann Alarm schlagen.
- Umstellen und speichern. Wenn Ihre Seite noch auf 7.x oder 8.0/8.1 läuft und der Hoster dafür keine Nachbesserung meldet, ist jetzt der Moment für 8.2 oder neuer. Aktuelle WordPress- und TYPO3-Installationen laufen damit meist ohne Änderung; steigen alte Themes oder Plugins aus, hilft die Sicherung aus Schritt 1.
- Durchklicken. Startseite, eine Unterseite, Kontaktformular abschicken, bei Shops ein Testprodukt in den Warenkorb. Weiße Seite oder Fehlermeldung? Zurück auf die vorherige Version, Sicherung einspielen, Agentur oder Hoster fragen.
Wenn das Update noch nicht da ist: Übergangsmaßnahmen
Die PHP-Entwickler nennen Einstellungen, die den Angriff erschweren, aber das Update nicht ersetzen.
- Als Hosting-Kunde können Sie diese Schutzeinstellungen nicht selbst setzen. Sie wirken nur, wenn der Hoster sie am Server hinterlegt; fragen Sie ihn mit der Textvorlage. Eine Web-Firewall, also ein Filter vor der Website, hält nur einen der beiden Angriffswege auf; das Update bleibt Pflicht.
- Für eigene Server stehen die Übergangswerte und die Neustart-Regel unten unter Für Agenturen und Administratoren.
- Schutzschirm davor: Wer Cloudflare nutzt, auch kostenlos, bekommt Regeln gegen bekannte Angriffsmuster. Ein Zaun, kein Fundament.
- Notbremse: Wenn nichts davon möglich ist und die Seite Kundendaten hält, lieber für einen Tag vom Netz als ein Wochenende offen. Aber richtig: Der „Wartungsmodus“ von WordPress oder Shopware hilft nicht, PHP verarbeitet weiter jede Anfrage. PHP selbst muss aus sein; beim Hoster heißt das meist „PHP deaktivieren“ oder ein Ticket.
- Der Mittelweg, die „Web-Visitenkarte“: Ihre Website als reine HTML-Kopie ausliefern, also Startseite, Leistungen, Kontakt als feste Seiten ohne PHP. Für diese Lücke gibt es dann nichts anzugreifen, Sie bleiben sichtbar, nur Formulare und Login sind so lange aus. Wie das geht: Selbsthilfe.
Woran erkenne ich, dass schon jemand drin war?
Die Entdecker nennen Zeichen, die Sie oder Ihr Hoster bis zum Update beobachten sollten; vieles steht nur in den Protokollen des Servers.
- Plötzlich viele Fehlermeldungen „500“ oder Meldungen zum Speicherlimit, besonders nach Formular-Uploads.
- Ungewöhnlich große oder beschädigte Sitzungs-Cookies (
PHPSESSID), PHP-Prozesse, die sich ständig neu starten. - Für Sie selbst sichtbar: neue, unbekannte Dateien im Webspace, fremde Admin-Benutzer, ein geänderter Seitentitel, Weiterleitungen auf fremde Seiten, Warnungen von Google, Beschwerden über Spam von Ihrer Adresse.
Vorsicht bei E-Mails zur Lücke: IONOS und Strato warnen selbst vor gefälschten E-Mails, die sich auf die PHP-Lücke berufen und nach Zugangsdaten fragen; bisher ist keine solche Welle belegt, die Warnung ist vorsorglich. Klicken Sie keine Links in solchen Mails und melden Sie sich nur über die Ihnen bekannte Adresse Ihres Hosters an.
Vorsicht bei Versions-Prüfern im Netz: Sie melden bei Nachbesserungen des Hosters fälschlich „verwundbar“, weil die alte Versionsnummer stehen bleibt. Ein solches Ergebnis ist kein Beweis für eine Lücke, nur ein Anlass, den Hoster zu fragen.
Wenn Sie eines dieser Zeichen sehen:
- Nicht aufräumen, erst sichern. Ein vollständiges Backup des jetzigen Zustands, inklusive Protokolle, bevor jemand etwas löscht. Das ist Ihr Beweismaterial.
- Seite vom Netz (Wartungsseite), damit Besucher nicht gefährdet werden.
- Passwörter ändern, von einem anderen Gerät aus: Hosting-Zugang, FTP, Datenbank, Admin-Logins, danach API-Schlüssel (die Passwörter, mit denen Ihre Website andere Dienste anspricht) und Zertifikate erneuern; die Lücke kann genau die verraten.
- Hoster informieren, die wissen oft mehr und können Protokolle sichern.
- Meldepflicht prüfen: Waren Kundendaten erreichbar (Shop, Praxis, Kanzlei, Verein mit Mitgliederdaten), kann eine Meldung an die Datenschutzbehörde innerhalb von 72 Stunden nötig sein. Das klären Sie mit Ihrem Datenschutzbeauftragten oder Anwalt; die technischen Fakten dazu liefert, wer Ihre Seite betreut.
- Erst dann neu aufsetzen, aus einer sauberen Sicherung von vor dem Einbruch, mit frischem PHP.
So arbeite ich in meiner Fachwerkstatt für Datenrettung bei jedem Datenträger, so gehe ich nach einem Betrugsanruf am Rechner vor, und so begleite ich einen Notfall am Server vor Ort: erst das Abbild, dann Spuren lesen, dann aufräumen. Wer zuerst aufräumt, löscht, was er später braucht: die Beweise und oft auch den Rückweg.
Selbsthilfe mit KI-Helfer: fertige Anleitungen, Schritt für Schritt
Hier liegen Anleitungen, die ich selbst so verwende. Sie kopieren eine davon in einen KI-Helfer, und der begleitet Sie wie ein geduldiger Kollege am Telefon: Er fragt, erklärt und wartet auf Ihr OK. Sie müssen keinen Befehl kennen. Eine solche Anleitung für die KI nennt man „Prompt“.
Welcher Helfer passt? Die meisten brauchen beide, in dieser Reihenfolge. Dafür brauchen Sie ein Claude-Konto mit Abo (Einrichtung in drei Schritten); Passwörter gehören nie in den Chat.
- Sichern: Ihre Website als vollständige Kopie auf Ihrem Rechner, bevor sich etwas ändert. Danach haben Sie einen Rückweg, was auch passiert.
- Update-frei machen: Der Helfer fragt Ihre Angaben ab, bewertet Ihren Fall und schlägt Wege vor; umgesetzt wird erst nach Ihrer Freigabe. Ihre Seite bleibt sichtbar, der Motor im Hintergrund geht aus, und Sicherheitsupdates braucht sie danach nicht mehr.
Eigener Server oder vServer? Zum Patch-Prompt für Administratoren ↓
So beginnt das Gespräch (erfundenes Beispiel): Der Helfer fragt: „Wie lautet die Adresse Ihrer Website?“ Sie antworten in eigenen Worten, etwa „beispiel-baeckerei.de, gebaut hat sie ein Bekannter“. Dann: „Bietet Ihr Hoster im Kundenbereich eine Sicherung an? Wenn Sie es nicht wissen, zeige ich Ihnen, wo Sie nachsehen.“ „Stopp“ oder „Das verstehe ich nicht“ ist jederzeit eine gute Antwort.
Für die meisten Hosting-Kunden ist der Versionswechsel im Kundenmenü der schnellste erste Schritt (Anleitung oben). Die Lücke ist jetzt aber öffentlich, und PHP wird nicht die letzte Lücke gehabt haben. Deshalb empfehle ich, die Website update-frei zu machen, also so, dass sie keine Sicherheitsupdates mehr braucht: sofort, wenn Ihr Hoster keine Nachbesserung für Ihre Version hat, Sie einen eigenen Server betreiben oder Personendaten auf der Seite liegen; in Ruhe für alle anderen, deren Seite vor allem informiert.
Update-frei: eine Website, die keine Sicherheitsupdates braucht
Eine übliche Website wird bei jedem Besuch neu gebaut: PHP, der Motor im Hintergrund, holt Texte aus der Datenbank und setzt die Seite zusammen. Genau in diesem Motor steckt die Lücke, und deshalb braucht er immer wieder Sicherheitsupdates. Eine update-freie Website besteht dagegen nur aus fertigen Seiten, wie gedruckte Plakate im Schaufenster. Bei einem Besuch wird nichts neu gebaut, und es läuft kein Motor, in den jemand eingreifen könnte. Sie selbst spielen keine Sicherheitsupdates mehr ein; um den Server kümmert sich Ihr Hoster. Für Ihre Besucher sieht die Seite aus wie vorher. Fachleute nennen das eine „statische Website“.
- Sicher: Ohne Motor im Hintergrund laufen diese Lücke und die meisten künftigen ins Leere.
- Schnell: Der Server liefert fertige Seiten aus, statt sie erst zu bauen.
- Ruhig: Kein Update-Termin mehr, keine Erweiterungen, die sich gegenseitig im Weg stehen.
- Günstig: Ein kleines Hosting-Paket reicht in der Regel.
Warum das wichtiger wird: Lücken werden heute auch mit KI gefunden, schneller als früher, und es werden mehr veröffentlicht werden. Gebraucht werden deshalb Wege, die genauso schnell gegensteuern und bezahlbar bleiben. Eine Website, die keine Sicherheitsupdates braucht, ist einer davon; der KI-Helfer unten ist ein zweiter.
Was dabei wegfällt, etwa ein Kontaktformular oder ein Shop, und was stattdessen hilft, steht unten im Abschnitt „2. Update-frei machen“.
Bevor Sie anfangen, zwei Regeln: Erstens, Sicherung zuerst, immer, von Dateien und Datenbank. Zweitens, lassen Sie sich von der Person begleiten, die Ihre Seite gebaut hat oder betreut. Ohne Begleitung handeln Sie auf eigene Gefahr; der KI-Helfer ist ein Werkzeug, kein Ersatz für jemanden, der Ihre Technik kennt.
Vorab, einmalig: den KI-Helfer auf Ihren Rechner holen (drei Schritte)
Der Helfer heißt Claude Code und läuft auf Ihrem Mac oder Windows-Rechner. Sie richten ihn einmal ein und nutzen ihn dann für jede Anleitung auf dieser Seite.
- Konto: Auf claude.ai anmelden und ein Abo wählen (Pro reicht).
- Programm: Entweder die Claude-App für den Rechner installieren und dort den Reiter „Code“ öffnen, oder im Terminal (Mac: Programme → Dienstprogramme → Terminal; Windows: PowerShell) den Befehl von der offiziellen Seite claude.com/claude-code einfügen. Ohne Claude Code geht es auch im normalen Chat, aber nur für Fragen und Bewertung; die Kopie selbst braucht das Werkzeug auf Ihrem Rechner.
- Starten: Einen leeren Ordner anlegen (etwa „Website-Kopie“), ihn in Claude Code öffnen, den gewünschten Prompt einfügen, abschicken. Der Helfer führt Sie durch alles Weitere und fragt vor jedem Schritt.
1. Sichern: Ihre Website als Kopie auf dem eigenen Rechner
Bevor Sie etwas umstellen, gehört eine Sicherung auf Ihren eigenen Rechner: die Dateien der Website und die Datenbank. Zuerst beim Hoster nachsehen: Viele Anbieter haben im Kundenbereich eine eigene Sicherung („Backup“, „Wiederherstellung“), oft täglich automatisch; ein Klick auf „jetzt sichern“ dort ist der einfachste Weg. Der Assistent unten ist für alle, bei denen es das nicht gibt oder die zusätzlich eine Kopie auf dem eigenen Rechner wollen. Eine Regel vorweg: Zugangsdaten gehören nicht in den Chat. Passwörter geben Sie nur dort ein, wo das Programm auf Ihrem Rechner danach fragt, etwa im Anmeldefenster des FTP-Programms oder des Hosting-Panels.
Was Sie für den KI-Helfer brauchen: ein Claude-Konto mit Abo (der Helfer heißt Claude Code und läuft auf Ihrem Mac oder Windows-Rechner; Einrichtung in drei Schritten im Abschnitt „Vorab“ oben), die Zugangsdaten zu Ihrem Hosting und den Prompt unten. Ich arbeite selbst täglich damit; das ist eine Empfehlung aus eigener Nutzung, niemand bezahlt mich dafür. Zum Datenschutz: Der Assistent läuft auf Ihrem Rechner; was Sie ihm geben, geht an den Anbieter Anthropic in den USA. Keine Kundendaten, keine Passwörter in den Chat.
Sie müssen den Text nicht lesen und nichts ausfüllen: kopieren, einfügen, abschicken. Der Helfer fragt Sie dann Schritt für Schritt, mit Antworten zum Auswählen.
Du bist mein geduldiger IT-Helfer. Ich bin kein Techniker. Mein Ziel: eine vollständige Sicherung meiner Website auf meinem eigenen Rechner, bevor ich wegen der PHP-Sicherheitslücke vom 21. Oktober 2026 („PHP2Shell“) etwas umstelle. Auf dem Server löschst und veränderst du nichts.

So arbeiten wir:
- Sprich mich mit „Sie“ an.
- Du stellst mir immer nur eine Frage und wartest auf meine Antwort.
- Bei Sachfragen gibst du mir nummerierte Antworten zum Auswählen und immer auch „Weiß ich nicht“. Ich kann mit der Nummer antworten. Bei Ja-Nein-Fragen genügt Ja oder Nein.
- Sage ich „Weiß ich nicht“, erklärst du mir in ein, zwei Sätzen, wo ich nachsehen kann. Findest du es selbst heraus (zum Beispiel auf meiner Website), sag mir, was du gefunden hast.
- Keine Platzhalter in eckigen Klammern: Wenn du etwas brauchst, frag einfach.
- Kennst du einen Menünamen oder einen Anbieter nicht sicher, sag das offen und beschreib, wonach ich suchen soll. Erfinde nichts.
- Siehst du selbst nach (zum Beispiel auf meiner Website), sag mir, woran du es erkannt hast. Bist du nicht sicher, sag das und frag mich weiter.
- Passwörter und Zugangsdaten schreibe ich nie in den Chat. Brauchst du sie, sag mir, wo ich sie selbst eingebe.
- Erklären darfst du ohne Rückfrage. Nach jedem Schritt wartest du, bis ich sage, dass er geklappt hat.
- Keine Fachwörter ohne kurze Erklärung in Klammern.

Das willst du von mir wissen, der Reihe nach und einzeln:
1. Die Adresse meiner Website.
2. Womit sie gebaut ist (WordPress, TYPO3, Joomla, Shop-System, Baukasten wie Jimdo oder Wix). Weiß ich es nicht, rätst du nicht, sondern gibst mir diesen Tipp: „/wp-admin“ hinten an die Adresse hängen; erscheint eine Anmeldeseite, ist es WordPress. Sonst steht der Name oft ganz unten auf der Seite.
3. Bei welchem Anbieter sie liegt (Tipp für mich: steht meist auf der Rechnung). Als Beispiele nennst du nur IONOS, Strato, All-Inkl oder Hetzner.
4. Ob ich mich im Kundenbereich dieses Anbieters anmelden kann.
5. Ob ich einen Mac oder einen Windows-Rechner habe.

Danach fasst du in drei Zeilen zusammen, was du verstanden hast, und fragst, ob es stimmt. Dann führst du mich Schritt für Schritt und schreibst jedes Mal dazu, wo wir sind („Schritt 2 von 5“):
- Zuerst schauen wir, ob mein Anbieter im Kundenbereich eine eigene Sicherung anbietet. Das ist meist der einfachste Weg.
- Sonst legen wir auf meinem Rechner einen Ordner „Sicherung“ mit dem heutigen Datum an, laden die Dateien der Website herunter (über den Kundenbereich oder einen SFTP-Zugang) und exportieren die Datenbank (über den Kundenbereich oder phpMyAdmin).
- Zum Schluss prüfen wir gemeinsam, ob alles da ist: Anzahl und Größe der Dateien, Datenbank-Datei nicht leer, Konfigurationsdatei dabei (bei WordPress die wp-config.php).

Am Ende fasst du zusammen: Was ist gesichert, wo liegt es, was fehlt noch.

Fang jetzt an: Begrüße mich in einem Satz, sag mir, wie lange es ungefähr dauert, und stell mir die erste Frage.
2. Update-frei machen: Die Seite bleibt sichtbar, der Motor geht aus
Früher war das Handarbeit für einen Nachmittag. Mit einem KI-Werkzeug, das auf Ihrem Rechner arbeitet, ist es in etwa einer Stunde erledigt, wenn Sie Ihren Hosting-Zugang haben; so lange brauche ich, von Laien ist es noch nicht gemessen. Danach in Ruhe patchen, prüfen, zurückschalten.
Was ohne Motor nicht geht, und was stattdessen: Kontaktformular → Mail-Link und Telefonnummer. Login oder Mitgliederbereich → bleibt aus, mit Hinweistext. Shop und Warenkorb → „Bestellung per Telefon oder E-Mail“. Suche, Kommentare, Terminbuchung, Newsletter-Anmeldung → aus, mit Hinweis. Genau das prüft der Prompt als Erstes, damit Sie vorher wissen, worauf Sie verzichten.
Der Assistenten-Prompt: Er liest zuerst diese Seite als Grundlage, fragt Sie dann Ihre Angaben ab, bewertet und schlägt Ihnen Varianten vor: nur PHP-Version umstellen, update-freie Kopie über einen der drei Wege, oder kurz vom Netz. Erst nach Ihrer Entscheidung geht es Schritt für Schritt weiter. Kopieren und einfügen, nichts auszufüllen; Sie müssen den Text nicht lesen:
Du bist mein geduldiger IT-Helfer. Ich bin kein Techniker. Mein Ziel: Meine Website soll wieder sicher laufen, nachdem am 21. Oktober 2026 eine PHP-Sicherheitslücke („PHP2Shell“) bekannt wurde. Vielleicht genügt ein Update beim Anbieter, vielleicht machen wir eine update-freie Kopie (eine Website aus fertigen Seiten, die keine Sicherheitsupdates braucht).

Grundlage: Lies zuerst den Teil zur PHP-Lücke auf meiner Informationsseite https://www.riedelit.de/it-ausfall-was-tun/#php2shell ganz, besonders „Übergangsmaßnahmen“, „Selbsthilfe“ und „So schalten Sie die Kopie scharf“. Das ist der aktuelle Stand.

So arbeiten wir:
- Sprich mich mit „Sie“ an.
- Du stellst mir immer nur eine Frage und wartest auf meine Antwort.
- Bei Sachfragen gibst du mir nummerierte Antworten zum Auswählen und immer auch „Weiß ich nicht“. Ich kann mit der Nummer antworten. Bei Ja-Nein-Fragen genügt Ja oder Nein.
- Sage ich „Weiß ich nicht“, erklärst du mir in ein, zwei Sätzen, wo ich nachsehen kann. Findest du es selbst heraus (zum Beispiel auf meiner Website), sag mir, was du gefunden hast.
- Keine Platzhalter in eckigen Klammern: Wenn du etwas brauchst, frag einfach.
- Kennst du einen Menünamen oder einen Anbieter nicht sicher, sag das offen und beschreib, wonach ich suchen soll. Erfinde nichts.
- Siehst du selbst nach (zum Beispiel auf meiner Website), sag mir, woran du es erkannt hast. Bist du nicht sicher, sag das und frag mich weiter.
- Passwörter und Zugangsdaten schreibe ich nie in den Chat.
- Du tust nichts (löschen, hochladen, umstellen), bevor ich es ausdrücklich freigebe.
- Keine Fachwörter ohne kurze Erklärung in Klammern.

Das willst du von mir wissen, der Reihe nach und einzeln:
1. Die Adresse meiner Website.
2. Womit sie gebaut ist (WordPress, TYPO3, Joomla, Shop-System, Baukasten). Weiß ich es nicht, rätst du nicht, sondern gibst mir diesen Tipp: „/wp-admin“ hinten an die Adresse hängen; erscheint eine Anmeldeseite, ist es WordPress. Sonst steht der Name oft ganz unten auf der Seite.
3. Bei welchem Anbieter sie liegt und ob ich mich dort im Kundenbereich anmelden kann. Als Beispiele nennst du nur IONOS, Strato, All-Inkl oder Hetzner.
4. Welche PHP-Version der Kundenbereich anzeigt und ob dort schon 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 wählbar ist (zeig mir, wo ich das finde).
5. Was die Seite können muss: Kontaktformular, Anmeldung, Shop, Terminbuchung, Suche, Newsletter, mehrere Sprachen (mehrere Antworten möglich).
6. Wer die Seite gebaut hat oder betreut, und ob ich diese Person gerade erreiche.
7. Ob es eine aktuelle Sicherung gibt.
Frag Dinge wie Domain-Verwaltung oder Ordner auf dem Webspace erst, wenn sie für den gewählten Weg wirklich gebraucht werden. Zeigt sich unterwegs, dass die reparierte PHP-Version schon wählbar ist, sag mir das sofort: Dann reicht Weg A, und wir machen gleich dort weiter: erst sichern (am einfachsten mit der Sicherung im Kundenbereich), dann umstellen, dann die Seite einmal durchklicken. Die übrigen Fragen stellst du nur, wenn ich trotzdem update-frei werden will.

Danach fasst du in drei Zeilen zusammen, was du verstanden hast, und fragst, ob es stimmt. Dann schlägst du mir mit Begründung vor, was in meinem Fall passt:
A) Nur die PHP-Version im Kundenbereich umstellen, wenn die reparierte Version schon angeboten wird. Dann braucht es keine Kopie.
B) Update-freie Kopie als Übergang, mit dem passenden Weg zum Scharfschalten (anderer Ordner auf demselben Webspace, anderer Speicherort mit Umleitung der Domain, oder Austausch im selben Ordner).
C) Seite kurz vom Netz, wenn weder A noch B heute geht und Kundendaten auf der Seite liegen.
Nenne zu jeder Variante Aufwand, Nebenwirkungen und den Weg zurück, und empfiehl eine. Weise mich darauf hin, dass ich das mit der Person abstimme, die meine Seite betreut, und dass ohne diese Begleitung alles auf eigene Gefahr geschieht.

Erst nach meiner Entscheidung führst du mich Schritt für Schritt („Schritt 2 von 6“): zuerst die Sicherung, dann der gewählte Weg. Bei B prüfst du zuerst, was ohne PHP nicht mehr funktioniert, und schlägst je Punkt einen Ersatz vor (Formular → E-Mail-Link und Telefonnummer, Shop → „Bestellung per Telefon oder E-Mail“). Dann erzeugen wir eine vollständige Kopie (alle Seiten, Bilder, Schriften, mit relativen Links, zum Beispiel mit wget --mirror oder HTTrack), prüfen sie im Browser, laden sie hoch, schalten sie scharf und klären den Weg zurück.

Zum Schluss fasst du auf einer halben Seite zusammen: was jetzt läuft, was fehlt, was ich meinem Anbieter oder meiner Agentur schreiben soll und wann ich zurückschalten kann.

Fang jetzt an: Begrüße mich in einem Satz, sag mir, wie lange es ungefähr dauert, und stell mir die erste Frage.
So schalten Sie die Kopie scharf, drei Wege, jeder mit Rückweg:
- Schnellster Weg, neuer Ordner: Der Webspace erlaubt meist mehrere Ordner. Die Kopie in einen neuen Ordner hochladen (etwa „statisch“) und im Hosting-Panel die Domain dorthin zeigen lassen („Zielverzeichnis“ oder „Domain-Ziel“). Die alte Installation bleibt liegen; wenn das Panel es anbietet, PHP für den Webspace abschalten. Rückweg: Domain wieder auf den alten Ordner stellen, eine Minute.
- Web-Visitenkarte woanders: Eine schlanke Seite mit Startseite, Leistungen, Öffnungszeiten und Kontakt bei einem anderen Anbieter oder Baukasten hochladen und die Domain per DNS dorthin umleiten (DNS ist das Adressbuch des Internets; Änderungen dauern Minuten bis Stunden). Sinnvoll, wenn der eigene Hoster gar nichts anbietet. Rückweg: DNS zurückstellen, dauert ebenso lange.
- Austausch im selben Ordner: Alte Installation in einen Unterordner „alt-2026-10“ verschieben (nicht löschen), Kopie in den Hauptordner. Nur mit vorheriger Sicherung. Rückweg: zurückschieben.
3. Update-frei auf Dauer: schneller und ruhiger, so läuft diese Seite hier
Eine update-freie Website ist keine Notlösung, sondern ein eigenes Prinzip. Diese Seite hier läuft so.
Wie sich das in Zahlen zeigt: Diese Website hier ist seit dem Neuaufbau update-frei; Fachleute sagen „statisch“. So sah Googles PageSpeed-Test für die Startseite am 21. Oktober 2026 um 19:37 Uhr aus (Handy-Messung):
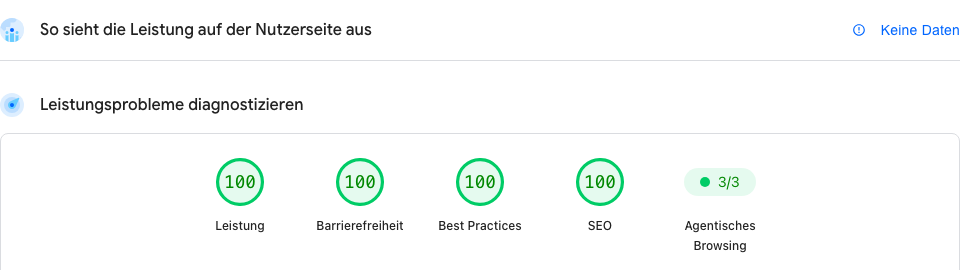
Das update-freie Prinzip kann man auch dauerhaft übernehmen: Was heute die Übergangslösung ist, wird dann die eigentliche Website. Wer das für seine Seite möchte, darf mir schreiben, riedel@riedelit.de, Betreff „Website update-frei machen“; was ich dazu übernehmen kann, steht unter Ein offenes Wort.
4. Für Agenturen und Administratoren: Übergangswerte, Neustart, Patch-Prompt
Dieser Teil ist für alle, die einen eigenen Server oder vServer verwalten (Plesk, cPanel, Docker, Ubuntu oder Debian). Kunden eines Hosting-Pakets können nichts davon setzen; sie wählen nur die PHP-Version aus, wie oben beschrieben.
Betriebsart: Am schlimmsten trifft es Apache mit mod_php: Dort greift der Angriff, bevor überhaupt die Website läuft, also auch bei einer leeren Testseite. Bei PHP-FPM ist ein vollständiger Angriff bisher nicht vorgeführt, aber vom PHP-Team als möglich eingestuft. Mit mod_php sind php_value-Zeilen in der .htaccess Teil des Angriffswegs; Werte in .user.ini, .htaccess oder per ini_set greifen laut PHP-Projekt nicht, nur serverseitige (php_admin_value, php.ini, FPM-Pool).
Übergangswerte bis zum Update (aus der offiziellen Sicherheitsmeldung): session.upload_progress.enabled = 0, post_max_size = 8M (32M, wenn Uploads gebraucht werden), max_input_nesting_level = 8, expose_php = 0, bei PHP 8.5 fatal_error_backtraces = 0, bei PHP-FPM ein niedriges pm.max_requests. memory_limit = -1 hebt die Speichergrenze auf und kann den Server lahmlegen; nur mit Überwachung und nur kurz. Keine Speicherbegrenzung per ulimit (RLIMIT), die löst genau den Fehler aus. Alternativ am Webserver Datei-Uploads (multipart) sperren oder nur GET/HEAD zulassen. Web-Firewalls (auch Imunify360 beim Hoster) decken nur einen der beiden Angriffswege ab.
Nach jeder Änderung und nach dem Update alle PHP-Prozesse wirklich neu starten: ein apachectl graceful lässt das alte mod_php geladen. Die laufende Version danach über einen Seitenaufruf prüfen (phpinfo, danach löschen), nicht auf der Kommandozeile. Ohne Nachbesserung bleiben bislang Plesk für 7.4/8.0/8.1, Container auf Alpine-Basis und Remi-Pakete. pfSense: Plus 26.07/26.03.1, CE 2.9.0/2.8.1, nur per Kommandozeile; OPNsense 26.7.7 bzw. Business 26.4.2p3.
Nachtrag zum Stichtag 16. November: Angreifer verketten PHP2Shell mit Lücken im Betriebssystem, an Firewalls etwa mit einer Lücke im Linux-Kern. Aktualisieren Sie deshalb PHP und das System. Zur weiteren Lücke rund um den Upload-Fortschritt (CVE-2026-115560) rät das PHP-Projekt, session.upload_progress.enabled = 0 serverseitig gesetzt zu lassen, bis das nächste reguläre Update erscheint; bis zum Stichtag ist es nicht erschienen.
Patch mit KI-Hilfe: Wer keinen Administrator hat, kann sich von Claude Code führen lassen; der Prompt verlangt vor jedem Schritt eine Rückfrage und nichts ohne Sicherung.
Sie müssen den Text nicht lesen und nichts ausfüllen: kopieren, einfügen, abschicken. Der Helfer fragt Sie dann Schritt für Schritt.
Du bist mein geduldiger IT-Helfer für meinen eigenen Server. Ich bin kein Administrator. Mein Ziel: die PHP-Sicherheitslücke vom 21. Oktober 2026 („PHP2Shell“, CVE-2026-109618 und CVE-2026-109619) auf diesem Server schließen. Nichts ohne Sicherung.

So arbeiten wir:
- Sprich mich mit „Sie“ an.
- Du stellst mir immer nur eine Frage und wartest auf meine Antwort.
- Bei Sachfragen gibst du mir nummerierte Antworten zum Auswählen und immer auch „Weiß ich nicht“. Ich kann mit der Nummer antworten. Bei Ja-Nein-Fragen genügt Ja oder Nein.
- Sage ich „Weiß ich nicht“, nennst du mir einen einfachen Befehl oder Klick, mit dem ich es herausfinde, und erklärst, was die Antwort bedeutet.
- Keine Platzhalter in eckigen Klammern: Wenn du etwas brauchst, frag einfach.
- Kennst du einen Menünamen oder einen Anbieter nicht sicher, sag das offen und beschreib, wonach ich suchen soll. Erfinde nichts.
- Siehst du selbst nach (zum Beispiel auf meiner Website), sag mir, woran du es erkannt hast. Bist du nicht sicher, sag das und frag mich weiter.
- Passwörter und Schlüssel schreibe ich nie in den Chat.
- Jeden Befehl erklärst du, bevor ich ihn ausführe, und wartest auf mein „Ja“. Ich schicke dir danach die Ausgabe.
- Keine Fachwörter ohne kurze Erklärung in Klammern.

Das willst du von mir wissen, der Reihe nach und einzeln:
1. Wie ich den Server verwalte (Kommandozeile per SSH, Plesk, cPanel, Docker).
2. Welches Betriebssystem darauf läuft (Ubuntu, Debian, anderes).
3. Welcher Webserver (Apache, nginx).
4. Welche Websites darauf laufen und womit sie gebaut sind.
5. Ob es eine aktuelle Sicherung gibt.

Danach fasst du in drei Zeilen zusammen, was du verstanden hast, und fragst, ob es stimmt. Dann führst du mich Schritt für Schritt („Schritt 2 von 7“):
1. Prüfen, dass ich wirklich auf dem Server angemeldet bin und nicht auf meinem eigenen Rechner (zum Beispiel mit dem Befehl hostname). Falls nicht, hilfst du mir beim Anmelden per SSH. Dann feststellen, welche PHP-Version läuft und wie PHP eingebunden ist (mod_php oder PHP-FPM), und was das für mich bedeutet.
2. Falls nötig zuerst sichern: Dateien, Datenbank, Konfiguration.
3. PHP über die Pakete meines Systems aktualisieren. Ziel ist 8.5.12, 8.4.27, 8.3.36 oder 8.2.35, oder die nachgebesserte Fassung (Backport), die mein System für seine PHP-Version anbietet. Bei Docker: das Image erneuern.
4. Ist das Paket noch nicht da: die Übergangswerte aus der offiziellen PHP-Sicherheitsmeldung setzen, mindestens session.upload_progress.enabled = 0 und ein kleines post_max_size, und mir sagen, dass das nur bis zum Update gilt.
5. ALLE PHP-Prozesse wirklich neu starten, Webserver und PHP-FPM. Ein sanfter Neustart („graceful“) reicht nicht.
6. Die laufende Version über einen Seitenaufruf prüfen (etwa eine phpinfo-Seite, die wir danach wieder löschen), nicht nur auf der Kommandozeile.
7. Die Protokolle nach Spuren durchsehen: gehäufte Fehler 500, Meldungen zum Speicherlimit, ungewöhnlich große Sitzungs-Cookies, ständig neu startende PHP-Prozesse. Du bewertest nüchtern, was wir finden.

Zum Schluss erinnerst du mich daran, die Passwörter und Schlüssel zu wechseln, die der Server kennt (Datenbank, Mail, API-Schlüssel, Zertifikate), mit einer Reihenfolge. Dann fasst du zusammen: Version vorher und nachher, welche Werte gesetzt sind, was in den Protokollen stand, was noch offen ist.

Fang jetzt an: Begrüße mich in einem Satz, sag mir, wie lange es ungefähr dauert, und stell mir die erste Frage.
Eine update-freie Website ist trotzdem der sicherere Weg.
Textvorlage: So fragen Sie Hoster oder Agentur
Kopieren, Namen einsetzen, abschicken.
Betreff: PHP-Sicherheitslücke vom 21.10.2026 (PHP2Shell): Stand unserer Website
Guten Tag,
am 21.10.2026 wurden zwei kritische PHP-Sicherheitslücken bekannt („PHP2Shell“, CVE-2026-109618 und CVE-2026-109619). Bitte teilen Sie mir kurz mit:
1. Welche PHP-Version läuft aktuell für [Domain]?
2. Ist die gepatchte Version (8.5.12 / 8.4.27 / 8.3.36 / 8.2.35) bereits eingespielt, oder wann wird sie es? Sind auch die Zweige 7.4 / 8.0 / 8.1 bei Ihnen nachgebessert, oder nur 8.2 bis 8.5?
3. Welche Übergangsmaßnahmen haben Sie aktiviert (z. B. session.upload_progress deaktiviert, WAF-Regeln)?
4. Gibt es in den Protokollen Hinweise auf Angriffsversuche gegen unsere Seite?
Ich bitte um Rückmeldung innerhalb eines Werktags. Vielen Dank.
[Name, Firma, Telefon]
Was die Hoster melden (zuletzt geprüft 26.10., 14:05 Uhr, von ihren Status- und Hilfeseiten)
Grün: Patch gemeldet. Gelb: läuft noch, unklar oder keine offizielle Meldung, bitte selbst im Kundenmenü prüfen. Bei allen gilt: Eigene Server (VPS, Root, Dedicated) aktualisieren Sie selbst. Alle Zeilen am 24.10. vormittags an den Quellen nachgelesen. Archiv: Die Tabelle zeigt den Stand vom 26. Oktober; seither habe ich sie nicht nachgeprüft.
| Hoster | Stand |
|---|---|
| Hetzner | Grün Gepatcht seit 19:50 Uhr (21.10.) auf allen Webhosting- und Managed-Servern für PHP 7.4 und 8.0 bis 8.5, seit 06:32 Uhr (22.10.) auch für 5.6 und 7.3. Cloud- und Dedicated-Server: Kunden patchen selbst. |
| netcup | Grün Webhosting und Managed Server seit 23:45 Uhr (21.10.) komplett gepatcht, auch alte Versionen; das Plesk-Panel (WCP) ist laut Meldung von 04:09 Uhr (22.10.) wieder erreichbar. Root-Server und VPS: Kunden selbst. |
| mittwald | Grün Hatte am 21.10. um 16:17 Uhr alle Systeme vorsorglich abgeschaltet; seit 00:28 Uhr (22.10.) „gelöst“, 7.2 bis 8.5 ausgerollt, nur PHP unter 5.6 offen. Keine Spuren einer Ausnutzung. |
| IONOS | Grün Seit 13:03 Uhr (22.10.) abgeschlossen: „Websites und Hosting bei IONOS sind geschützt“, Kunden müssen nichts tun. Managed Nextcloud war am 21.10. von 14:26 bis 22:55 Uhr vorsorglich aus. |
| DomainFactory | Grün Seit 17:07 Uhr (22.10.) abgeschlossen; ältere PHP-Versionen per Nachbesserung. VPS-Kunden patchen selbst. |
| All-Inkl | Grün Alle angebotenen PHP-Versionen gepatcht, auch die alten. Kundenbereich, Webmail und MembersArea sind laut All-Inkl wieder erreichbar; die Kundenseiten waren von den Abschaltungen nicht betroffen. All-Inkl rät, die eigene Seite auf ungewohnte Änderungen zu prüfen. |
| Strato | Grün Meldet offiziell (Pressemitteilung vom 22.10.): Update auf allen eigenen Plattformen eingespielt, Kunden müssen nichts tun; VPS und Dedicated Server aktualisieren Kunden selbst. Hatte zudem vor gefälschten E-Mails gewarnt, die sich auf die Lücke berufen. |
| Plesk / cPanel | Grün Plesk liefert 8.2 bis 8.5 und als Nachbesserung 7.4, 8.0 und 8.1; cPanel-Hoster haben über CloudLinux alle Pakete von 5.2 bis 8.5. Seit dem 23.10. liefert CloudLinux die Pakete auch mit den gewohnten Nummern (etwa 8.4.27), seit 15:10 Uhr auch die cPanel-eigenen. Bis Ihr Hoster sie eingespielt hat, kann weiter eine niedrigere Nummer wie „8.4.26“ stehen, die trotzdem gepatcht ist. |
| Host Europe | Grün Seit 15:30 Uhr (22.10.) „alle Systeme erfolgreich gepatcht“ (Webhosting, cPanel, Managed WordPress). vServer: Kunden selbst. |
| webgo | Grün Webhosting, verwaltete vServer und Dedicated-Server komplett gepatcht, auch ältere PHP-Versionen; die letzten (verwaltete HDD- und SSD-vServer) seit 23:24 Uhr (22.10.). Kunden müssen nichts tun. |
| Alfahosting | Grün Alle PHP-Versionen auf allen Servern gepatcht: die webX-Server seit 09:17 Uhr (22.10.), die hostX-Server seit etwa 23 Uhr (22.10.), gemeldet am 23.10. um 12:44 Uhr. Die angezeigte Versionsnummer bleibt teils gleich; Kunden müssen nichts tun. |
| GoDaddy | Grün Seit 23:06 Uhr (22.10.): Webhosting und Managed WordPress gepatcht. Eigene Server und VPS: Kunden selbst. |
| OVHcloud | Grün Webhosting: PHP 7.4 bis 8.5 seit dem Abend des 21.10. auf allen Clustern gepatcht, die älteren Versionen 5.3 bis 7.3 seit 19:07 Uhr (23.10.). Seit 10:50 Uhr (26.10.) ist die Wartung laut OVHcloud auch formal abgeschlossen. |
1blu: Hinweis nur für Server-Kunden (selbst aktualisieren), zum Webhosting keine öffentliche Aussage. Raidboxes und Hostinger melden alle angebotenen Versionen gepatcht.
Hintergrund: Was passiert ist und wie es dazu kam
Ab hier geht es nicht mehr ums Handeln, sondern ums Verstehen: was hinter der Lücke steckt, wie sie gefunden wurde, wer wann Alarm schlug, wie gefährlich sie jetzt ist und ob die Reaktionen angemessen waren. Wer nur wissen will, was zu tun ist, findet alles weiter oben.
Was ist am 21. Oktober passiert, einfach erklärt?
Am 21. Oktober 2026 nahmen Kliniken, Städte und Behörden ihre Websites vom Netz: in den Niederlanden, Dänemark, Finnland und Frankreich, Bundesbehörden in Deutschland, Wikipedia-Dienste. Nicht, weil sie gehackt wurden, sondern vorsorglich; die deutschen Hoster sind über Nacht weitgehend zurück. Der Grund steckt in einem Bauteil, das fast jede Website benutzt und kaum jemand kennt: PHP.
Was PHP ist, in zwei Sätzen: Wenn jemand Ihre Seite aufruft, baut ein Programm auf dem Server sie in diesem Moment zusammen, aus Texten, Bildern, Kontaktformular, Shop. Bei rund sieben von zehn Websites ist dieses Programm PHP, der Motor hinter der Seite: WordPress, TYPO3, Joomla, Shopware, Nextcloud, die kleine Vereinsseite von 2015, alles PHP.
In diesem Motor wurden am 21. Oktober zwei schwere Fehler öffentlich. Fachleute nennen die beiden Fehler zusammen „PHP2Shell“ (Kennungen CVE-2026-109618 und CVE-2026-109619) und sind mit 9,2 von 10 Punkten als kritisch eingestuft. Das Bild dazu: Jemand kann durch den Briefschlitz Ihrer Website hineingreifen und den Türöffner von innen drücken. Er braucht kein Passwort, kein Benutzerkonto, nur die Adresse Ihrer Seite. Betroffen sind alle PHP-Versionen seit PHP 5, die Firmenseite mit fünf Unterseiten genauso wie die Klinik. Vom PHP-Projekt gibt es fertige Updates für PHP 8.2 bis 8.5; für ältere Versionen haben viele Hoster eigene Nachbesserungen gebaut, wer, steht in der Hoster-Tabelle.
Wie wurde die Lücke gefunden?
Die kalifornische Sicherheitsfirma Calif suchte PHP im Programm „Patch the Planet“ von OpenAI gezielt nach Fehlern ab und meldete die Lücke am 11. August 2026 an das PHP-Projekt; die Sicherheitsfirma Wiz fand dieselbe Stelle unabhängig davon. KI war Werkzeug, nicht Entdecker: Ein Sprachmodell half beim Durchprobieren, Entscheidungen und Patch machten Menschen. Die Lücke ist alt: Der fehlerhafte Code steckt seit PHP 5.4 aus dem Jahr 2012 im Motor.
Mehr zur Entdeckung: wer wann meldete, warum es so lange dauerte, wie es öffentlich wurde
Am 30. Juli 2026 lud OpenAI die kalifornische Sicherheitsfirma Calif zu „Patch the Planet“ ein, einem Programm, in dem Forscher weit verbreitete Software gezielt auf Fehler absuchen; Calif wählte PHP. Ein Forscher von Calif fand Anfang August den ersten Fehler und meldete ihn am 11. August an das PHP-Projekt; am selben Tag meldete OpenAI unabhängig dieselbe Wurzel, am 24. August die Sicherheitsfirma Wiz.
KI war Werkzeug, nicht Entdecker. Calif beschreibt einen Sprachmodell-Begleiter, der beim Durchprobieren half, und schreibt selbst, kein Modell finde so etwas von allein; entscheidend sei das Wissen um die Geschichte des Ziels gewesen. Die PHP Foundation sagt: Die Werkzeuge halfen beim Finden und Sortieren, jede Entscheidung und jeden Patch macht ein Mensch. Dass drei Teams dieselbe Stelle fanden, zeigt aber, dass sie mit heutigen Werkzeugen greifbar geworden war, auch für Angreifer.
Die Lücke ist alt. Der fehlerhafte Code steckt seit PHP 5.4 aus dem Jahr 2012 im Motor. Die Fehlerklasse dahinter, ein Abbruch beim Überschreiten der Speichergrenze, bei dem PHP nicht sauber aufräumt, ist seit 2004 bekannt; 2020 gab es einen Fehlerbericht, ein Audit 2024 fand ein verwandtes Problem, hielt es aber für nicht ausnutzbar. Der Fix verlangte einen tiefen Eingriff in den Motor, und ohne Beweis wollte ihn niemand anfassen.
Wie es an die Öffentlichkeit kam. Die Beteiligten hielten die Lücke still, bis das Update fertig war (Fachwort: Embargo); geplant war der 22. Oktober, 16 Uhr. Am 20. Oktober gegen 17 Uhr tauchten die Kennungen in einem Forum auf, mit falscher Einstufung und falschem Termin; eine Sicherheitsfirma bestätigte, dass sie echt sind. Das PHP-Projekt zog die Vorankündigung noch am Abend vor und den Patch um einen Tag. Gegen 22 Uhr veröffentlichte Calif versehentlich ein kurzes Vorführvideo. Das erhöhte den Druck, hat den Leak aber nicht ausgelöst.
Was offen ist: wer den Forenbeitrag speiste; wie ein Angreifer schon am 17. Oktober von der Lücke wusste; ob Calif sein Prüfwerkzeug je freigibt. Öffentlich sind inzwischen auch fertige Angriffswerkzeuge Dritter (was das heißt); bestätigte Einbrüche gibt es seit Ende Oktober, vor allem an Firewalls (Stand).
Der Alarmpfad: Wer hat wann Alarm geschlagen?
Uhrzeiten in deutscher Zeit aus den Quellen unten; nennt eine Quelle keine, steht die Tageszeit.
-
11. August Die stille Meldung
Calif meldet die Lücke an das PHP-Projekt, OpenAI am selben Tag, Wiz am 24. August. PHP plant die Offenlegung für den 22. Oktober, 16 Uhr.
-
17. Oktober Erste Versuche, vor jedem Leak
Amazon sieht den ersten Angriffsversuch gegen seine Ködersysteme. Wer es war und woher das Wissen kam, ist offen; das Weiße Haus wird am selben Tag informiert.
-
20. Oktober, ab 17 Uhr Der Leak
Die Kennungen kursieren in einem Forum, abends bestätigt eine Sicherheitsfirma, dass sie echt sind. Um 21:33 Uhr zieht das PHP-Projekt die Vorankündigung vor, gegen 22 Uhr erscheint versehentlich das Calif-Video.
-
21. Oktober, 05:02 Uhr Der erste Schutzschirm
Cloudflare schaltet Schutzregeln für alle Kunden ein, neun Stunden vor der Offenlegung, und meldet morgens Angriffsverkehr, ohne Zahlen; daraus wird in der Presse „bereits ausgenutzt“.
-
21. Oktober, Vormittag Die Behördenkette
NCSC-NL, die niederländische Cyberbehörde, nimmt um 11:03 Uhr die eigene Website vorsorglich vom Netz; Behörden in den Niederlanden, Finnland, Dänemark, Frankreich und der deutsche Bund (ITZBund) folgen. Das BSI warnt vor „unverzüglichem Handlungsbedarf“, Kritikalität „sehr hoch“, ohne Abschalt-Empfehlung in der Pressemitteilung; die britische NCSC rät ausdrücklich nicht zum Abschalten.
-
21. Oktober, 14:16 bis 16:17 Uhr Die Hoster entscheiden
Ein deutscher Hoster schaltet erst Uploads ab, um 16:17 Uhr alle Systeme; ein anderer seine Nextcloud-Instanzen. Andere patchen im laufenden Betrieb. Wer was tat, steht in der Hoster-Tabelle.
-
21. Oktober, 16:00 Uhr Der Patch
Das PHP-Projekt veröffentlicht 8.5.12, 8.4.27, 8.3.36 und 8.2.35; die Entdecker legen ihre Berichte offen; Debian und Ubuntu liefern Pakete; die US-Behörde CISA rät, nicht sofort patchbare Systeme vom Netz zu nehmen.
-
21. Oktober, 18:51 Uhr Diese Seite geht online
Erste Fassung mit den ersten 10 Minuten, Ampel, Anleitung und Textvorlage; seitdem fortgeschrieben, der Verlauf steht am Ende der Seite.
-
21. Oktober, Abend bis Nacht Die Rückkehr der Hoster
19:50 Uhr Hetzner gepatcht, 23:45 Uhr netcup, 00:28 Uhr der abgeschaltete Hoster wieder da (rund acht Stunden Stillstand), 02:07 Uhr cPanel-Pakete für alle Versionen. Keiner meldet Spuren einer Ausnutzung.
-
22. Oktober, Vormittag Aufräumen
Die großen deutschen Hoster sind gepatcht, Hetzner auch für PHP 5.6 und 7.3. Viele Behörden- und Hochschulseiten waren laut heise noch vorsorglich offline. Kein Opfer bestätigt.
-
22. Oktober, Abend Durchatmen
Alle großen deutschen Hoster melden den Abschluss, auch Strato und All-Inkl; viele Behörden-, Klinik- und Hochschulseiten sind zurück. Das BSI bleibt bei Orange und widerlegt Berichte über umgehbare Patches.
-
23. Oktober, Morgen Eine ruhige Nacht
Eine ruhige Nacht: kein bestätigtes Opfer, keine neue Warnstufe, kein neues PHP-Update erschienen. GoDaddy und OVHcloud melden ihren Stand, bei Alfahosting fehlt für einen Teil der Server noch die Abschlussmeldung. IONOS und Strato warnen vor gefälschten E-Mails zur Lücke.
-
24. Oktober Letzte Hoster melden Abschluss
Auch die letzten Hoster melden den Abschluss für alle Server und älteren PHP-Versionen, darunter Alfahosting, webgo und OVHcloud. Das Frühwarnzentrum SANS ist seit dem 23. Oktober zurück auf Grün, das BSI bleibt bei Orange. Das PHP-Projekt rät, eine Schutzeinstellung bis zum nächsten regulären Update beizubehalten; für Hosting-Kunden ändert sich nichts. Öffentliche Angriffswerkzeuge gibt es, ein bestätigtes Opfer weiter nicht.
<
Wie gefährlich ist die Lücke jetzt?
Es geht ohne Zugangsdaten: Der Angreifer braucht nur die Adresse Ihrer Website und schickt ihr präparierte Anfragen, mehrere tausend, bis eine sitzt; für ein Programm kein Hindernis. Drinnen kann er tun, was Ihre Website darf (Dateien ändern, eine Hintertür ablegen, Kundendaten kopieren, Spam senden), und Passwörter und Schlüssel aus dem Arbeitsspeicher lesen. Angriffe gibt es, und sie gelingen dort, wo nicht aktualisiert wurde: Amazon sah den ersten Versuch am 17. Oktober gegen seine Ködersysteme; seit dem 26. Oktober führt die US-Cyberbehörde CISA die Lücke als tatsächlich ausgenutzt, seit Ende Oktober sind Einbrüche in Firewalls belegt.
Angriffswerkzeuge liegen offen im Netz: was das für Sie heißt
Seit die Lücke bekannt ist, tauchen auf GitHub, der großen Plattform für Programmcode, etliche Projekte auf, die einen Angriff auf die Lücke versprechen. Ich habe mir die Seite eines solchen fertigen Angriffswerkzeugs angesehen, nur gelesen, nichts heruntergeladen. Namen, Adresse und Link nenne ich bewusst nicht: Diese Seite soll Ihnen helfen, nicht Angreifern.
Was mir auffiel: Das Werkzeug ist fertig verpackt, mit Gebrauchsanleitung, einem Übungsaufbau und einem Teil, der verwundbare Server von selbst aufspürt. Oben steht, es sei nur für erlaubte Sicherheitstests gedacht; abhalten wird dieser Satz niemanden. Viele haben es sich schon gemerkt oder kopiert.
Was das für Sie bedeutet: Angreifen braucht weniger Fachwissen als noch vor ein paar Tagen, und die Suche nach ungeschützten Servern läuft automatisch. Klein sein schützt also nicht. Zugleich gilt: Laut seiner eigenen Beschreibung funktioniert dieses Werkzeug nur unter bestimmten Bedingungen, mit einer bestimmten Betriebsart des Servers und einer genau passenden PHP-Version. Nach meiner Einschätzung trifft das eher eigene Server als Hosting-Pakete. Ob es zuverlässig funktioniert, hat niemand unabhängig bestätigt, und ich probiere es nicht aus; die Sicherheitsfirma Sansec hält die kursierenden Angriffe gegen eine normal eingerichtete Installation für wirkungslos. Bestätigte Einbrüche gibt es inzwischen, vor allem an Firewalls und Geräten mit offener Verwaltungsoberfläche. Für gewöhnliche, aktualisierte Websites beim Hoster ist bis zum Stichtag 16. November kein Einbruch belegt, soweit ich gelesen habe; das ist ein Nicht-Fund, kein Beweis für Entwarnung.
Was Sie jetzt tun: nichts Neues, nur nicht länger warten. Mit einer Website beim Hoster prüfen Sie einmal die PHP-Version im Kundenmenü (Anleitung). Mit eigenem Server spielen Sie das Update jetzt ein und starten PHP wirklich neu (für Administratoren). Sind Sie unsicher, ob schon jemand drin war: Woran Sie es erkennen. Und wer die Frage dauerhaft los sein will, macht die Website update-frei. Fachleute nennen solche Werkzeuge „Exploit“.
Bestätigte Einbrüche: ja, vor allem an Firewalls
Stichtag 16. November 2026. Seit dem 26. Oktober führt die US-Cyberbehörde CISA die Lücke als tatsächlich ausgenutzt. Belegt sind Einbrüche in Firewalls, deren Verwaltung aus dem Internet erreichbar war: mindestens 25 laut der Sicherheitsfirma Dream, von Palo Alto Networks bestätigt; einige Dutzend Geräte ohne Update laut Check Point. Eine Gesamtzahl nennt niemand. Für WordPress-Seiten kannte die Sicherheitsfirma Wordfence am 28. Oktober keine Übernahme über die Lücke. Für Sie heißt das: Ein aktualisierter Server ist geschützt; eine Verwaltungsoberfläche im Internet ohne Hersteller-Update ist nachweislich angreifbar. Richtigstellung: Bis zum 26. Oktober stand hier „Bestätigte Opfer: 0“. Das war ab diesem Tag überholt, und ich habe es zu spät berichtigt.
Warum es nach der Veröffentlichung gefährlicher wird: Mit dem Patch wissen alle, wo sie suchen müssen; Angreifer vergleichen alten und reparierten Code und bauen daraus Angriffe auf alle, die noch nicht aktualisiert haben. Fachleute nennen das eine „N-Day-Lücke“: bekannt und repariert, aber noch nicht überall eingespielt. Veröffentlichen ist trotzdem richtig, denn so bekommen die Verteidiger den Patch zur selben Zeit. Die gefährliche Zeit beginnt also jetzt und trifft die, die nicht einspielen. Eine größere Welle erwarte ich, als Einschätzung, ab etwa dem 28. Oktober, vor allem bei Servern auf alten PHP-Versionen ohne Nachbesserung: Die Sicherheitsfirma VulnCheck zählte über 700.000 von außen sichtbare Server mit PHP 7.3 oder älter; das ist, was man von außen sieht, nicht die Zahl der ungepatchten. Am Abend des 22. Oktober deuten zwei Stimmen eher auf Entspannung: Das BSI sieht „zurzeit keine Vielzahl an Attacken“, und die Shop-Sicherheitsfirma Sansec hält eine Massenausnutzung für weniger wahrscheinlich als am Tag der Veröffentlichung, weil die kursierenden Angriffe gegen eine Standard-Installation nicht funktionieren. Für Server auf alten PHP-Versionen ohne Nachbesserung ändert das nichts. Auch bis zum 24. Oktober gibt es keinen bestätigten Einbruch, und das Frühwarnzentrum SANS hat seine Alarmstufe zurückgenommen. Nachtrag 16. November: Die erwartete Welle kam, aber anders als vermutet: nicht bei Websites beim Hoster, sondern bei Firewalls mit offener Verwaltung, deren eingebautes PHP oft alt war. Mein Rat bleibt: Wer noch nicht aktualisiert hat, holt es heute nach.
Mein Rat deshalb: das Update jetzt, falls noch nicht geschehen, nicht erst nächste Woche; die Fristen stehen in den ersten 10 Minuten. Wer Personendaten im Web hat (Praxis, Kanzlei, Verein, Shop), wartet nicht.
War es richtig, so viele Websites abzuschalten?
Das ist meine Einschätzung als Lotse, kein Urteil, und sie kann sich ändern. Für Praxis, Verein oder Shop beim Hoster war „Seite vom Netz“ zu keinem Zeitpunkt nötig. Nötig war und ist: Sicherung ziehen, die PHP-Version im Kundenmenü prüfen, beim Hoster nachfragen. Das Risiko lag beim Hoster, und die großen Hoster haben es getragen. Abschalten war nur die Notbremse für Seiten mit Kundendaten, bei denen das Update nicht ging.
Behörden und Hoster standen vor einer anderen Lage: viele Systeme auf einmal, 20 Stunden Leak-Vorlauf, ein Beweisvideo, ein Angriff ohne Anmeldung, der Patch erst um 16 Uhr und die Breite „alles mit PHP“. Die Warnstellen blieben abgestuft: Das BSI wählte „sehr hoch“ statt der höchsten Stufe und nannte das Abschalten nur als Option für Systeme ohne sofortiges Update; die britische NCSC gab eine Reihenfolge vor, in der Abschalten der vierte von sechs Schritten ist. Manche Hoster patchten im laufenden Betrieb, einer hielt für rund acht Stunden alle Systeme an und meldete jeden Schritt mit Uhrzeit; mehrere Behörden nahmen ganze Portale vorsorglich vom Netz. Ob die großen Abschaltungen nötig waren, ließ sich am 22. Oktober noch nicht beurteilen. Inzwischen gibt es Opfer, vor allem an Firewalls mit offener Verwaltung (siehe die Messpunkte unten). Ob das flächige Abschalten ganzer Behördenportale nötig war, ist damit nicht entschieden. Nach meiner Lektüre ist es der erste Fall, in dem ganze Portale vor einem bestätigten Opfer vom Netz gingen. Die Schlagzeilen („Internetzusammenbruch“, „70 Prozent des Internets“) gingen weiter als die Texte darunter, die meist korrekt waren.
Was frühere Fälle lehren, je Fall ein Satz:
| Fall | Offenlegung → erste Ausnutzung | Abschaltungen? | Lehre |
|---|---|---|---|
| Log4Shell (12/2021) | Scans neun Tage vor der Offenlegung, Angriffsnetze am selben Tag; kinderleicht. | Ja: Kanadas Steuerbehörde, rund 4.000 Seiten in Québec, deutsche Gesundheits-Telematik. | Der US-Prüfbericht 2022 fand die Ausnutzung geringer als erwartet; der Preis war Patch-Müdigkeit. |
| MOVEit (06/2023) | Die Daten waren schon weg, bevor die Meldung kam. | Nur das eine Produkt vom Netz, nicht ganze Auftritte. | Nötig: über 2.600 Organisationen betroffen; Abschalten war das einzige Mittel. |
| Citrix Bleed (10/2023) | Ausnutzung seit August, Offenlegung im Oktober, Schub nach dem öffentlichen Nachbau. | Einzelne Geräte isolieren, keine Fläche. | Der Patch allein reichte nicht, gestohlene Sitzungen mussten beendet werden. |
| regreSSHion (07/2024) | Fix mit der Offenlegung, aufwendiger Angriff, bis heute keine bestätigte Ausnutzung. | Keine. | Viel Lärm, kein Massenangriff; so hätte PHP2Shell enden können. Nachtrag 16. November: So ist es nicht gekommen. |
| Heartbleed (04/2014) | Fix mit der Offenlegung; am Folgetag 900 Datensätze bei Kanadas Steuerbehörde gestohlen. | Die Steuerbehörde fünf Tage offline, nach dem Diebstahl. | Zu spät statt zu früh; die eigentliche Lehre war die Unterfinanzierung des Projekts. |
Das Muster, als Einschätzung: Flächige Abschaltungen gab es bisher nur, wenn der Angriff kinderleicht war oder Opfer schon bekannt waren. Am 21. Oktober traf beides auf PHP2Shell nicht zu; Opfer gibt es inzwischen, vor allem an Firewalls mit offener Verwaltungsoberfläche.
Woran man in 7 bis 30 Tagen misst, ob es überzogen war:
- Die US-Liste tatsächlich ausgenutzter Lücken (KEV): ein Eintrag binnen 14 Tagen spricht für „berechtigt“, keiner für „überzogen“.
- Bestätigte Übernahmen mit Zahl von Hostern oder Warnstellen, vor allem bei denen, die nicht abgeschaltet haben.
- Ein zuverlässiges öffentliches Angriffswerkzeug für gewöhnliche 64-Bit-Server binnen sieben Tagen; erst dann kippt die Lage für Hosting-Pakete.
- Die Rückkehr der Behördenseiten: mit Vorfallsbericht oder still; mehr als 48 Stunden ohne Bericht spricht für „überzogen“.
- Die Folgeberichte: Zahlen, oder nur „hätte“?
Was daraus wurde, bis zum Stichtag 16. November: Der erste Messpunkt ist erfüllt, der Eintrag in der US-Liste kam am 26. Oktober, fünf Tage nach der Offenlegung. Nach meinem eigenen Maßstab spricht das für „berechtigt“, jedenfalls bei Geräten mit offener Verwaltung. Zahlen nennen nur Hersteller für ihre eigenen Geräte, von Hostern keine. Ein zuverlässiger Angriff auf gewöhnlich eingerichtete Websites ist nicht belegt. Ob das flächige Abschalten ganzer Behördenportale nötig war, ist damit nicht entschieden.
Drei Fragen, die mir am 21. Oktober am häufigsten gestellt wurden
Muss ich meine Seite wirklich abschalten?
Nein, nicht als Erstes. Die Reihenfolge ist: Sicherung, PHP-Version umstellen, durchklicken. Abschalten ist nur die Notbremse, wenn das Update nicht geht und die Seite Kundendaten, Logins oder einen Shop hat. Und selbst dann ist die Web-Visitenkarte meist besser als eine leere Seite; die britische NCSC rät genauso.
Wenn jemand auf dem Webserver ist, kann er dann auch meine E-Mails lesen?
Nicht automatisch, aber über Umwege. Der Angreifer bekommt die Rechte Ihrer Website, nicht die Ihres Postfachs. Drei Umwege sind real: Erstens, wenn Ihre Website selbst Mails verschickt (Kontaktformular, Shop), steht das Passwort dieses Postfachs in der Konfiguration oder im Arbeitsspeicher, und den kann die Lücke verraten. Zweitens, wenn Webmail (etwa Roundcube) auf demselben Server läuft, denn die läuft mit PHP. Drittens, wenn Website und Postfach dasselbe Passwort haben.
Deshalb nach einem Einbruch: die Passwörter ändern, die die Website kennt, Weiterleitungsregeln und den Ordner „Gesendet“ prüfen, den zweiten Faktor (Code aufs Handy) einschalten. Ohne Einbruch: erst das Update, dann in den nächsten Tagen die Passwörter wechseln, eines nach dem anderen; hektisch alles in einer Nacht bringt mehr Aussperrungen als Sicherheit.
Reicht es, wenn WordPress oder der Shop im Wartungsmodus ist?
Nein. Der Wartungsmodus ist eine Seite, die PHP anzeigt; PHP verarbeitet weiter jede Anfrage, auch die des Angreifers. Schutz gibt es nur ohne PHP (Kopie aus fertigen Seiten, ohne Updates), mit gesperrten Uploads am Webserver oder ganz vom Netz.
Wo ich die Lage verfolge
Diese Stellen habe ich für diese Seite gelesen, bis zum Stichtag 16. November 2026. Wenn Sie nur eine lesen: die erste.
- BSI: Pressemitteilung zur PHP-Schwachstelle und die Cybersicherheitswarnung (PDF, Version 1.2 vom 22. Oktober, Stufe 3 / Orange; die Pressemitteilung nennt die Kritikalität „sehr hoch“). Deutsch, amtlich, nüchtern.
- Sansec, Sicherheitsfirma für Onlineshops, nüchterne Einschätzung, wie wahrscheinlich Massenangriffe sind (englisch).
- ENISA: gemeinsame Erklärung der EU-Stellen (EU-Kommission, ENISA, CERT-EU, Europol), was Organisationen jetzt tun sollen (englisch).
- BleepingComputer, 26.10.: erste belegte erfolgreiche Angriffe, auf drei ungepatchten Köderservern eines Sicherheitsforschers (englisch).
- BleepingComputer, 27.10.: Die US-Cyberbehörde CISA führt die Lücke als tatsächlich ausgenutzt (englisch).
- SecurityWeek, 30.10.: Einbrüche in Firewalls von Palo Alto, keine bekannte Übernahme von WordPress-Seiten (englisch).
- Check Point Research, 12.11.: Bericht des Herstellers über zwei Angriffswellen gegen seine Geräte (englisch, technisch).
- GoDaddy-Statusseite und OVHcloud-Statusseite (Webhosting), eigene Meldungen der beiden Hoster (englisch).
- dpa-Bericht vom 22. Oktober: Der Bundesdigitalminister sieht keine Hinweise auf einen Einbruch in die Bundesverwaltung, viele Länderseiten sind wieder online.
- PHP-Projekt: offizielle Sicherheitsmeldung, die Quelle für Versionsnummern, Betroffenheit und alle Übergangseinstellungen (englisch).
- PHP Foundation: Bericht zum Sicherheits-Release, Zeitleiste, Leak und Rolle der KI aus Sicht des Projekts (englisch).
- Calif: Protokoll der Entdecker, wie die Lücke gefunden wurde (englisch, technisch).
- SANS Internet Storm Center, Frühwarnzentrum: seit dem Morgen des 23. Oktober wieder Alarmstufe Grün, mit einem Rückblick auf die Woche (englisch).
- NCSC-NL: Software-Inventar „php2shell“, Liste der betroffenen Produkte (Plesk, QNAP, Synology, Shopware …), englisch.
- Cloudflare-Blog, Blick auf echten Angriffsverkehr, dazu die Schutzregeln (englisch).
- Amazon Threat Intelligence (AWS-Blog), Beobachtungen aus Amazons Ködersystemen, darunter der erste Angriffsversuch am 17. Oktober (englisch).
- Wiz Research, Mitentdecker, technische Einordnung und Erkennungszeichen (englisch).
- heise online, deutsche Einordnung mit Zitaten des PHP-Teams.
- Deutschland sicher im Netz, Empfehlungen für kleine Betriebe in einfacher Sprache.
Ein offenes Wort: Wer Ihnen heute helfen kann
Bei meinen Bestandskunden melde ich mich selbst, oder Sie erreichen mich am Telefon und per Mail. Neue Aufträge zu dieser Lücke kann ich derzeit nicht annehmen; ich bin ein Einzelbetrieb, und die Kapazität gehört den Kunden, die ich schon betreue. Einzige Ausnahme: das Umstellen einer Website auf update-frei, dazu dürfen Sie mir schreiben; ich antworte in der Reihenfolge des Eingangs und sage ehrlich, ob und wann ich es übernehmen kann. Für alles andere sind die richtigen Ansprechpartner Ihr Hoster (Support-Ticket, Statusseite), Ihre Agentur oder der Dienstleister, der die Seite gebaut hat, bei einem Einbruch mit Personendaten auch Ihr Datenschutzbeauftragter. Das ist kein Abwimmeln, sondern der schnellere Weg: Die kennen Ihre Technik, ich nicht. Diese Seite ist meine Hilfe für alle anderen: Teilen Sie sie. Das BSI bietet für kleine Betriebe die Informationen und Empfehlungen für Unternehmen.
Sie sind wegen einer kaputten Festplatte, eines NAS oder gelöschter Dateien hier gelandet? Dann sind Sie hier im falschen Abschnitt: Dafür bin ich da, jeden Tag, unter Datenrettung Stuttgart; wer ich bin, steht unter Über mich. Bei einem Einbruch auf Server oder NAS eines Bestandskunden gilt dieselbe Regel wie bei jeder Platte in meiner Werkstatt: nichts aufräumen, erst das Abbild. Das Formular „Fall schildern“ ist für Datenträger gedacht, nicht für Websites. Steht Ihr Rechner vor einem blauen Schlüsselbildschirm, lesen Sie Die Schlüsselfrage für die nächsten Tage weiter oben.
Häufige Fragen
Mein Rechner fragt beim Start nach einem BitLocker-Schlüssel. Was soll ich tun?
Nicht zurücksetzen und nicht neu installieren: Laut Microsoft entfernt ein Zurücksetzen ohne Schlüssel alle Dateien. Fotografieren Sie den Bildschirm mit der Schlüssel-ID und suchen Sie den Schlüssel von einem anderen Gerät aus. Der Bildschirm ist eine Schutzfunktion von Windows und erscheint, wenn sich beim Start etwas verändert hat, etwa nach einem Update.
Wo finde ich meinen BitLocker-Wiederherstellungsschlüssel?
Meist im eigenen Microsoft-Konto unter account.microsoft.com/devices/recoverykey, sonst auf einem Ausdruck oder USB-Stick von der Einrichtung; bei Geräten von Arbeitgeber oder Schule hat ihn meist die IT-Abteilung. Der Microsoft-Support kann einen verlorenen Schlüssel nicht herausgeben. Klappt die Anmeldung im Microsoft-Konto gerade nicht, versuchen Sie es später erneut und setzen bis dahin nichts zurück.
Hängt die Schlüsselabfrage mit dem Microsoft-365-Ausfall zusammen?
Belegt ist das nicht. Der Schlüsselbildschirm erscheint, wenn Windows beim Start eine Veränderung bemerkt; im April 2026 hat Microsoft das für ein eigenes Update bestätigt und im Mai 2026 behoben. Eine Häufung im November 2026 habe ich bis zum 16. November nicht gefunden. Der Ausfall kann aber den Weg zum Schlüssel versperren, wenn der Anmeldecode für das Konto per Mail kommt und die Mail gerade hängt.
Was ist beim Microsoft-365-Ausfall im November 2026 passiert?
Ab dem Abend des 12. November 2026 waren Microsoft-365-Dienste weltweit gestört, vor allem Mail (Exchange Online) und das Planen von Teams-Besprechungen. Als Ende nennt Microsoft den 13. November, 17:10 Uhr deutscher Zeit; am Morgen des 14. November waren laut Microsoft auch die zuletzt betroffenen Kunden wieder versorgt. Microsoft sieht keine Hinweise auf einen Angriff und nennt als erste Ursache ein Problem bei einem früheren Ausbau seiner Netzkapazität; ein ausführlicher Bericht ist angekündigt.
Mir fehlt eine Mail aus den Tagen des Microsoft-Ausfalls. Was soll ich tun?
Fehlt eine wichtige Mail aus den Tagen vom 12. bis 14. November 2026, fragen Sie beim Absender nach. Kam bei Ihnen eine Meldung „unzustellbar“, schicken Sie Ihre Mail neu. Microsoft hatte die Wartezeit für verzögerte Mails auf 48 Stunden verlängert, damit sie nicht verloren gehen; vieles kam deshalb nur verspätet an.
Hat der Microsoft-Ausfall etwas mit der PHP-Lücke PHP2Shell zu tun?
Nach allem, was bekannt ist: nein. Der Microsoft-365-Ausfall vom November 2026 und die PHP-Sicherheitslücke vom 21. Oktober 2026 sind zwei getrennte Ereignisse mit eigenen Ursachen; ein Zusammenhang ist nicht belegt. Die PHP-Lücke betrifft Websites und Geräte mit PHP; der Microsoft-Ausfall betraf Microsofts eigene Cloud-Dienste.
Muss ich jetzt alle Passwörter ändern?
Wegen des Microsoft-Ausfalls nicht, denn Microsoft sieht keine Hinweise auf einen Angriff, und hektisches Ändern sperrt eher Sie selbst aus. Sinnvoll ist, in Ruhe zu prüfen, ob Anmeldecodes nur per Mail kommen, und einen zweiten Weg einzurichten. Fordert eine Mail Sie wegen des Ausfalls auf, Ihr Konto zu bestätigen, klicken Sie nicht.
Was heißt digitale Souveränität für eine kleine Firma?
Wahlmöglichkeiten behalten: für Mail, Anmeldung und Daten einen zweiten Weg haben, wenn ein Anbieter ausfällt. Drei Prüfpunkte: Kommt mindestens ein Anmeldecode nicht per Mail? Wurde die Sicherung schon einmal zurückgespielt? Lässt sich Dringendes per Telefon klären? Es heißt nicht, alles selbst zu betreiben. Die Frage dahinter: Wenn genau ein Teil ausfällt, komme ich dann noch an meinen Schlüssel?
Fachwörter zum Nachschlagen
Der blaue Schlüsselbildschirm heißt „BitLocker-Wiederherstellung“ (die Laufwerksverschlüsselung von Windows). Die gestörten Microsoft-Dienste heißen Exchange Online und Microsoft Teams, zusammen Microsoft 365. Der Bestätigungscode bei der Anmeldung heißt „zweiter Faktor“. Die PHP-Lücke trägt den Namen „PHP2Shell“ (CVE-2026-109618 und CVE-2026-109619).
Information, keine Beratung: Was Sie an Rechner, Website oder Geräten ändern, entscheiden Sie mit dem, der Ihre Technik kennt.
Quellen
Microsoft-Ausfall und Schlüsselbildschirm
- zdfheute, 14. November 2026: Störung behoben
- Tagesspiegel (dpa/Reuters), 14. November 2026: Ursache Netzwerk-Upgrade, keine Hinweise auf Angriff
- CNBC, 12. November 2026, aktualisiert 14. November (englisch)
- azureblog.co.uk: Zeitleiste der Microsoft-Meldungen (englisch)
- Microsoft-Support: BitLocker-Wiederherstellungsschlüssel finden
- Windows Latest, 14. Mai 2026: Update vom April löste Schlüsselbildschirm aus, im Mai behoben (englisch)
Tschernobyl
- Sebastian Stude: Tschernobyl und die Stasi, bpb Deutschland Archiv, 21. April 2016
- Astrid Sahm: Dimensionen einer Katastrophe, bpb/APuZ, 2006
- Harald Müller: Aus Schaden klug?, bpb/APuZ 29/1987
- Wikipedia: Chernobyl disaster (englisch)
PHP-Lücke: siehe Wo ich die Lage verfolge.
Was aus dieser Seite wird
Diese Seite ist am 21. Oktober 2026 als Hilfe zur PHP-Lücke entstanden. Seit dem 16. November 2026 erzählt sie auch von den Novembertagen mit dem Microsoft-Ausfall, mit dem Schwerpunkt Besonnenheit. Sie erzählt die Lage bis zum Stichtag 16. November 2026 und wird nicht laufend fortgeschrieben. Die Hilfe zur PHP-Lücke bleibt vollständig erhalten, im Nachschlagewerk weiter oben; die alte Adresse und die Kurzadresse riedelit.de/php2shell führen hierher. Halte ich wieder einmal eine Lage für so wichtig, dass ich sie für meine Kunden mitlese, bekommt sie eine eigene, datierte Seite; nicht bei jeder Meldung in der Presse, sondern wenn sie Betriebe trifft, wie ich sie betreue.
Was seit der ersten Fassung dazukam (Update-Verlauf, neueste zuerst)
- 16. November 2026: Seite neu erzählt: die Novembertage mit dem Microsoft-Ausfall, der Schlüsselbildschirm und warum gerade dann Besonnenheit hilft; die Hilfe zur PHP-Lücke vollständig im Anhang für Website-Betreiber darunter, erzählt bis zum Stichtag 16. November. Neue Adresse, die alten Adressen leiten hierher. Richtiggestellt: Der Kasten „Bestätigte Opfer: 0“ war seit dem 26. Oktober überholt.
- 14:12 Uhr (26.10.): Lage nachgelesen. Erstmals ist belegt, dass der Angriff in freier Wildbahn gelingen kann: auf drei ungepatchten Köderservern, die ein Sicherheitsforscher als Falle aufgestellt hatte. Ein echtes Opfer ist weiter nicht bestätigt; einen gemeldeten Behördenfall hat die Sicherheitsfirma wieder zurückgenommen. Für gepatchte Server ändert sich nichts. Bei den Hostern nichts Neues, die Wartung bei OVHcloud ist jetzt auch formal beendet. BSI bleibt bei Orange, SANS bei Grün, kein Eintrag in der US-Liste.
- 11:52 Uhr (24.10.): Lage und Hoster-Tabelle nachgelesen: weiter kein bestätigtes Opfer. Alfahosting, webgo und OVHcloud melden jetzt den Abschluss auch für ihre letzten Server und älteren PHP-Versionen, bei All-Inkl ist Webmail wieder da. Das Frühwarnzentrum SANS ist zurück auf Grün, das BSI bleibt bei Orange. Das PHP-Projekt rät, eine Schutzeinstellung bis zum nächsten regulären Update beizubehalten; für Hosting-Kunden ändert sich nichts.
- 06:06 Uhr (24.10.): Neu: Angriffswerkzeuge für die Lücke liegen offen im Netz. Ich habe mir eines angesehen und erkläre unter „Wie gefährlich ist die Lücke jetzt?“, was das für Sie heißt; verlinken werde ich keines. Dazu angepasst: die Fristen in der Notfall-Box, „Was offen ist“ im Hintergrund und der Prüfpunkt zur Frage, ob die Reaktion überzogen war. Die drei Selbsthilfe-Prompts fragen jetzt Schritt für Schritt nach, mit Antworten zum Auswählen, statt Lücken zum Ausfüllen; in Gemini durchgespielt und nachgeschärft.
- 12:41 Uhr (23.10.): Lage und Hoster-Tabelle auf den Morgen des 23. Oktober: über Nacht keine Verschärfung, weiter kein bestätigtes Opfer. IONOS, Strato, All-Inkl, DomainFactory und Host Europe melden den Abschluss, Plesk liefert auch 7.4 bis 8.1 nach; neu in der Tabelle Host Europe, webgo, Alfahosting (noch ohne Abschlussmeldung), GoDaddy und OVHcloud. BSI-Warnung in Version 1.2. Neu: Hinweis auf gefälschte E-Mails; Fristen in der Notfall-Box für den 23.10.
- 17:53 Uhr (22.10.): Titel und Überschriften in Kundensprache: „Selbsthilfe“ vorn, das Fachwort „PHP2Shell“ nur noch zur Einordnung.
- 17:47 Uhr (22.10.): Neuer Seitentitel „Selbsthilfe und Website ohne Updates“. „Statisch“ heißt jetzt „update-frei“: eine Website, die keine Sicherheitsupdates braucht, weil sie aus fertigen Seiten besteht; dazu „Warum das wichtiger wird“. Selbsthilfe übersichtlicher: Wegweiser „Welcher Helfer passt?“ mit Kopierknöpfen gleich unter der Überschrift, ein Beispiel, wie das Gespräch mit dem Helfer beginnt, Einrichtung des KI-Helfers als eigener Abschnitt vorab, kürzere Überschriften der Aufklapp-Abschnitte.
- 17:20 Uhr (22.10.): Die Lücke ist jetzt öffentlich bekannt, deshalb oben ein kurzes „Warum jetzt?“. Statisch machen ist jetzt eine Empfehlung für alle, nicht nur die Notlösung; neu bei der Selbsthilfe: „Was heißt statisch?“ mit den Vorteilen auf einen Blick.
- 11:38 Uhr (22.10.): Langfrist-Fassung: Hilfe zuerst, Hintergrund gebündelt (Entdeckung, Alarmpfad, Gefährlichkeit, Verhältnismäßigkeit), Lage und Hoster-Tabelle aktualisiert (11:31 Uhr), neues Teilen-Bild; Fristen in den ersten 10 Minuten, Bericht von Amazon bei den Quellen.
- 11:11 Uhr (22.10.): Langfrist-Fassung: drei neue Abschnitte „Wie wurde PHP2Shell gefunden?“, „Der Alarmpfad“ als Zeitleiste und „War die Reaktion überzogen?“ mit Vergleich zu früheren Lücken und Messkriterien für die nächsten Wochen; Abschnitt „Warum wird es nach der Veröffentlichung gefährlicher?“ (N-Day-Lücke); Kasten „Bestätigte Opfer: 0“; Überschriften als Fragen; Lage 10:09 Uhr; Quellen um das Calif-Protokoll und den Bericht der PHP Foundation ergänzt; Erklärteile gestrafft.
- 04:52 bis 05:20 Uhr (22.10.): Fassung nach Fokus „Erst sichern, dann aufräumen“: Sicherung zuerst, Admin-Teil zugeklappt, „Bin ich betroffen?“ direkt hinter die ersten 10 Minuten, Sprungleiste, Lage 04:10 Uhr (kein bestätigtes Opfer, erste Versuche am 17.10.), Hoster-Tabelle über Nacht, Fallstrick „alte Versionsnummer trotz Patch“, Abschnitt „Was aus dieser Seite wird“, Kopf vereinfacht.
- 23:00 Uhr (21.10.): Hoster-Tabelle, alte PHP-Versionen richtiggestellt (Nachbesserungen für 7.4/8.0/8.1), Frage dazu in der Vorlage.
- 20:00 Uhr: Assistenten-Prompt mit Varianten, Lösungsbild bei der Selbsthilfe, Regel „Sicherung zuerst, Begleitung oder eigene Gefahr“.
- 19:15 bis 19:45 Uhr: Selbsthilfe als Aufklapp-Abschnitte: statisch machen, Sicherung, Patch für eigene Server, Nutzen einer statischen Seite, drei Wege zum Scharfschalten.
- 18:20 bis 18:55 Uhr: Erste Fassung: erste 10 Minuten, bin ich betroffen, Schritt für Schritt, Übergangsmaßnahmen, Einbruch erkennen, Textvorlage, Quellen; Web-Visitenkarte, drei häufige Fragen, Hinweis „Information, keine Beratung“.